
「WordPressの更新が出たらしいけれど、うちのサイトは大丈夫なのか」と社長から聞かれて、答えに詰まった担当者の方もいるかもしれません。サイトは制作会社に作ってもらい、管理画面にはほとんど入らないという会社なら、なおさらです。日本時間の11月19日未明、WordPressはセキュリティのための更新版7.1.5を公開し、ただちに更新するよう呼びかけました。
今回の更新では20件の問題が直されています。そのうち4件は、攻撃する側がサイトにログインしなくても狙えるものだと公式に書かれています。とはいえ、20件の中身を一つずつ読む必要はありません。担当者がやることは「更新が入ったかを見る」「自動の更新が止められていないかを確かめる」「本番以外のサイトを忘れない」の三つです。この記事では、その手順と、制作会社や保守会社への聞き方をまとめました。
出典:WordPress公式の発表(2026年11月18日)ほか
何が直されたのか
WordPressの公式発表には、直した20件が一覧で載っています。いちばん重いのは、ページの部品の一つである「テンプレートパーツ」ブロックの欠陥です。ログインしていない攻撃者が権限を引き上げ、最悪の場合はサーバーの上で好きなプログラムを動かせる(リモートコード実行)おそれがあるとされています。脆弱性(ぜいじゃくせい:攻撃に悪用されるおそれのある弱点)のデータベースを運営するPatchstackの解説によると、この件は攻撃者自身はログイン不要ですが、編集者などログインしている人がその内容を開くことが条件になります。
ログイン不要とされた残りの3件は、コメント欄から悪いスクリプトを仕込まれる欠陥(XSS:閲覧した人のブラウザーで不正な処理を動かされる攻撃)、XML-RPC(外部のアプリからサイトを操作するための古い仕組み)にまとめて要求を送ってサーバーを重くする攻撃、検索の機能から非公開の分類名が見えてしまう欠陥です。コメントの件は、テーマやプラグインの設定によって成り立つかどうかが変わるとみられています。
一方で、11月19日の時点では、これらが実際の攻撃に使われたという報告は見当たりません。CVE(脆弱性に付く世界共通の番号)もまだ付いていません。番号がないと軽く見られがちですが、それで危険が小さいということにはなりません。
「誰なら攻撃できるか」で仕分けると、自社との関係が見えます
ログイン不要の4件と、守りを固めるための変更(強化)2件を除いた14件は、攻撃する側が何らかのアカウントを持っていることが前提か、条件がはっきり書かれていないものです。つまり、自社のサイトで誰にどんな権限のアカウントを渡しているかによって、関係の深さが変わります。
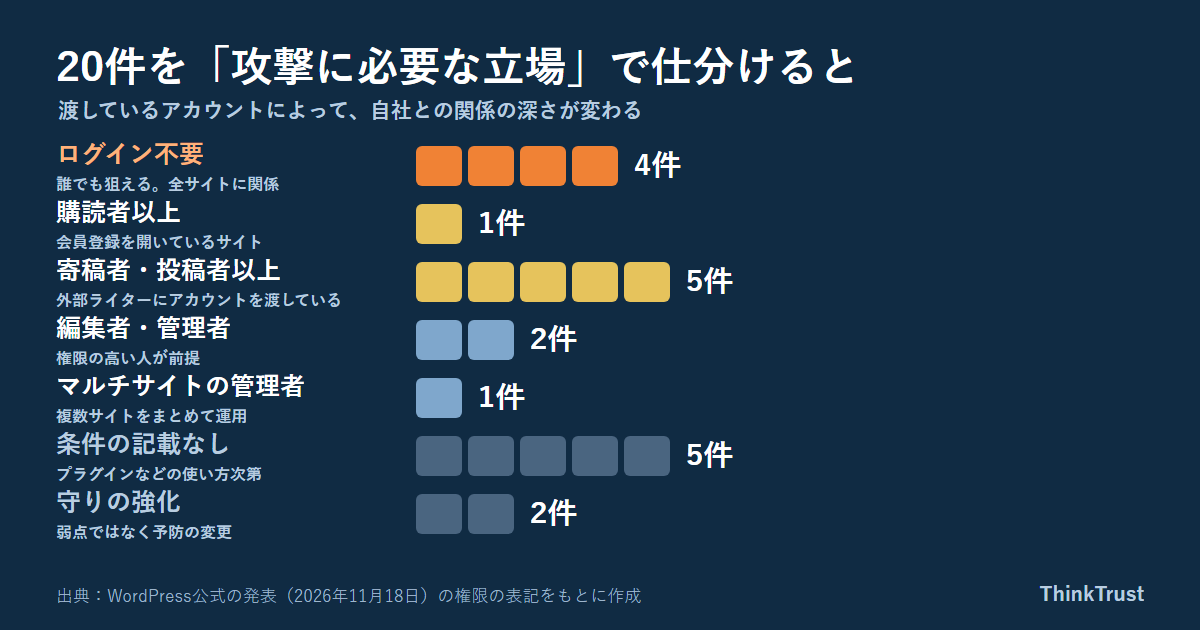
たとえば、会員登録を誰にでも開いているサイトでは、購読者のアカウントでコメントした人のメールアドレスやIPアドレスを読めてしまう欠陥が関係します。外部のライターに寄稿者や投稿者のアカウントを渡しているなら、その権限で悪いスクリプトを仕込んだり、ほかの人のメールアドレスを読んだりできる5件が関係します。Patchstackも、更新のついでに寄稿者以上の権限を持つ人を見直すよう勧めています。ログインするのが社内の担当者一人だけのサイトなら、関係するのは主にログイン不要の4件です。ただし、その4件のためだけでも更新する理由は十分にあります。
前回の更新は、公開から1週間ほどで攻撃に使われました
「攻撃の報告がまだないなら、少し様子を見てもいいのでは」と思うかもしれません。ですが、直前の更新版で起きたことを見ると、待つのはおすすめできません。
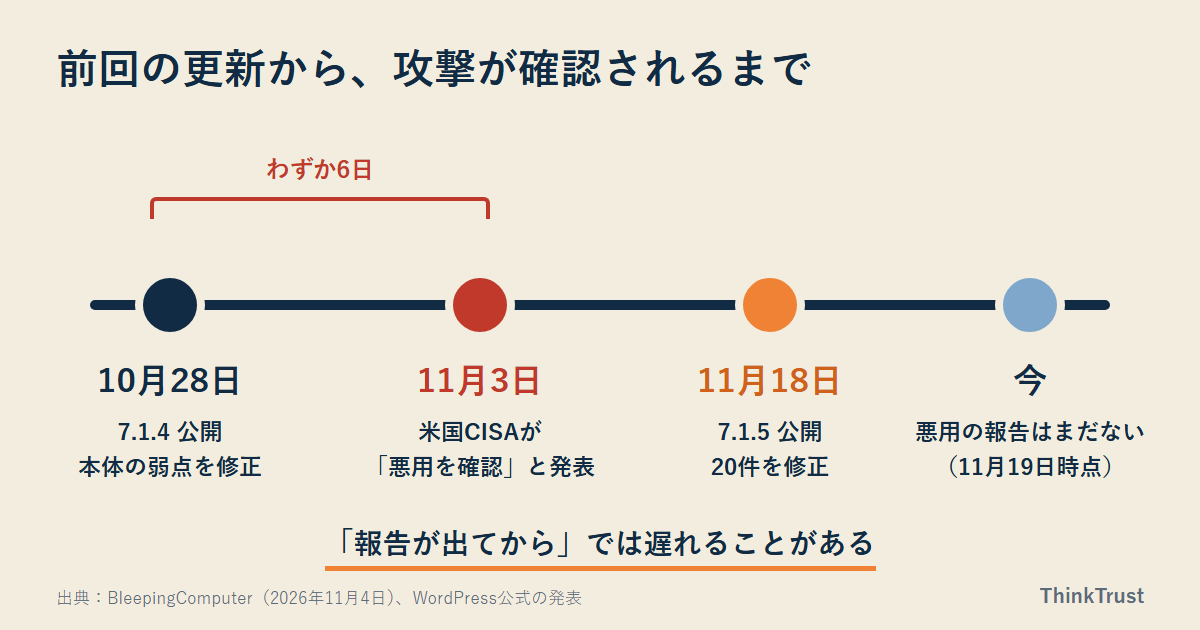
BleepingComputerの記事によると、10月28日の7.1.4で直された本体の脆弱性(CVE-2026-119977)は、11月3日に米国の政府機関CISAが「実際に悪用されている脆弱性」の一覧に加えました。WordPressのセキュリティ製品を出しているWordfenceは、この脆弱性を狙った攻撃を24時間で13,095件防いだと伝えています。同じ記事は、7月に直された別の本体の脆弱性でも、修正の翌日に攻撃のためのコードが公開され、数日後には更新していないサーバーへの侵入が始まったと伝えています。
修正が公開されると、その中身を見て攻撃の方法を組み立てる人も出てきます。私たちが「報告を待たずに更新を確かめてください」とお伝えしているのは、このためです。
担当者が今日確かめる3つのこと
管理画面に入れる方なら、ここからの確認は数分で終わります。管理画面に入れない場合は、次の章の質問を制作会社や保守会社に送ってください。
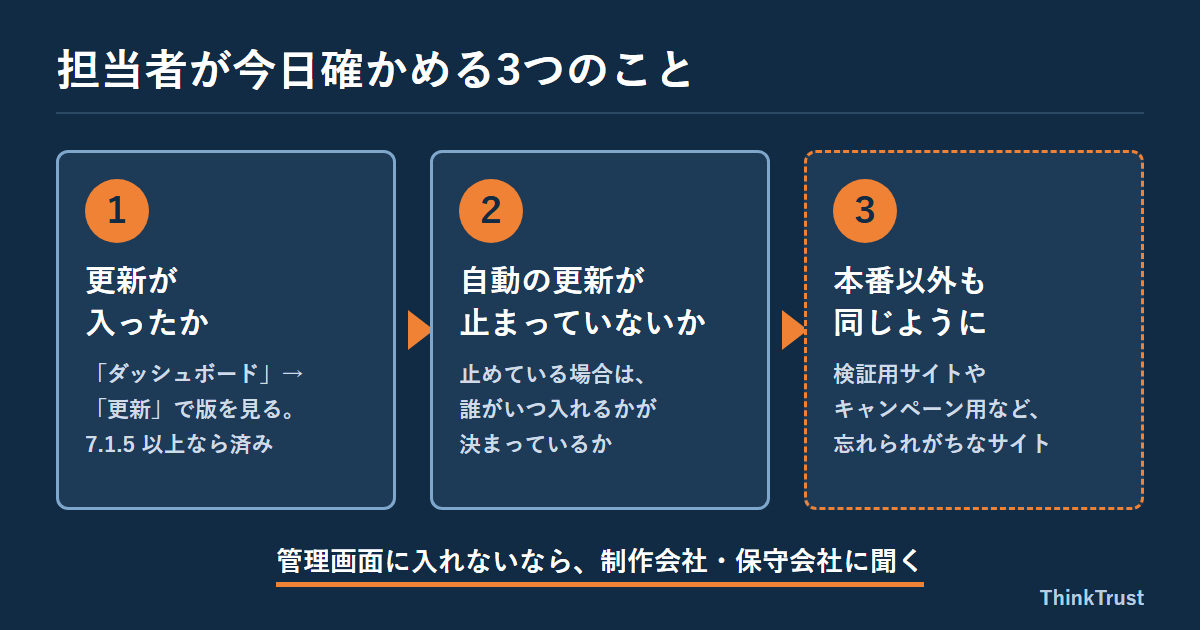
一つめは、更新が入ったかどうかです。管理画面の左のメニューにある「ダッシュボード」から「更新」を開くと、今の版が表示されます。7.1.5になっていれば大丈夫です。古い系列を使っているサイトには、系列ごとに直した版が用意されているので、下の表で照らし合わせてください。
| 今の版の系列 | この版以上なら今回の修正済み |
|---|---|
| 7.1 系 | 7.1.5 |
| 7.0 系 | 7.0.9 |
| 6.9 系 | 6.9.12 |
| 6.8 系 | 6.8.13 |
| 6.7 系 | 6.7.12 |
| 6.6 系 | 6.6.12 |
| 6.5 系 | 6.5.15 |
| 6.0〜6.4 系 | 6.0.19/6.1.17/6.2.16/6.3.15/6.4.15 |
| 4.7〜5.9 系 | 系列ごとに修正版あり(4.7 系は 4.7.40) |
| 4.6 系以前 | 修正の提供なし。新しい版への移行が必要 |
出典:WordPress公式の版の説明と、公式の版の確認API(2026年11月19日確認)。古い系列への修正は好意による提供で、公式に支えられているのは最新版だけです。
二つめは、自動の更新が止められていないかです。WordPressの説明によると、セキュリティのための小さな更新は、標準では自動で入ります。ところが、設定ファイルやプラグインでこれを止めることもでき、表示が崩れるのを避けたいといった理由で、制作会社が止めていることもあります。止めているなら、代わりに誰がいつ更新するのかが決まっているかを確かめてください。
三つめは、本番以外のサイトです。公開前に動きを試すための検証用サイトや、キャンペーンのために作ってそのままになっているサイトも、同じWordPressで動いています。
検証用サイトも、古いキャンペーンサイトも、同じWordPressで動いている。
本番のサイトが自動で更新されていても、検証用サイトは更新が止まったまま、という状態は起こりがちです。検証用サイトに本物のお客様の情報が入っていれば、そこが狙われたときの被害は本番と変わりません。検証用の環境の守り方は、楽天証券の件を取り上げた記事で詳しく書いています。
- ☐ 版を見る:「ダッシュボード」→「更新」で、7.1.5(古い系列なら表の版)以上か
- ☐ 自動の更新を確かめる:止めているなら、誰がいつ更新するか決まっているか
- ☐ 本番以外も見る:検証用サイト、キャンペーン用など放置されがちなサイトの版
- ☐ アカウントを見直す:寄稿者以上の権限を、もう関わっていない人に渡したままにしていないか
制作会社や保守会社に送る5つの質問
管理画面を自社で見られない場合も、次の質問を送れば状況はおおよそ分かります。返事に時間がかかる項目や「分からない」という答えがあれば、そこが見直すところです。
- Q. 当社のWordPressのサイト(本番・検証用・キャンペーン用など)は全部でいくつあり、それぞれ今どの版ですか。
- Q. 11月18日公開のセキュリティ更新(7.1.5、または系列ごとの修正版)は、すべてのサイトに入っていますか。
- Q. 本体の自動の更新を止めているサイトはありますか。止めているなら、セキュリティの更新は誰がいつ入れる決まりですか。
- Q. 寄稿者・投稿者・編集者・管理者のアカウントを持っている人の一覧を出せますか。もう関わっていない人は残っていませんか。
- Q. XML-RPC(外部のアプリから操作する仕組み)は、使っていないのに有効のままになっていませんか。
相談の案内
今回の7.1.5は、前回の7.1.4からわずか3週間で出た更新で、12月8日には次の大きな版7.2も予定されています。一度きりの対応で終わらせず、「誰が、いつ、どのサイトを更新するか」を決めておくと、次の更新のときに慌てずに済みます。
プラグインの弱点の確かめ方は、プラグインの脆弱性を確かめる手順にまとめています。自社のサイトや検証用サイトが今どうなっているかを外から確かめてほしい場合は、シンクトラストのセキュリティ診断・相談の案内からお気軽にご相談ください。
コメント