
取引先から、Excelの「セキュリティチェックシート」が届いた。項目は100近くあり、知らない言葉も多い。期限は2週間後。そんな場面で困っている担当者の方に向けて、答え方と証拠の揃え方を順番に説明します。
なお、公的な資料にもとづく部分には出典を付けています。出典のない助言は、診断の仕事を通じたシンクトラストの見方です。
セキュリティチェックシートとは何か、なぜ届くのか
セキュリティチェックシートは、取引先が「この会社に仕事や情報を任せて大丈夫か」を確かめるための質問票です。「セキュリティ質問票」「委託先調査票」などと呼ばれることもあります。
背景にあるのは、サプライチェーン(仕事の発注元から委託先へと続く、取引のつながり)を狙った被害です。経済産業省は「サイバーセキュリティ経営ガイドライン」のページで、サプライチェーンを介した被害の拡大を踏まえ、「サプライチェーン全体を通じた対策の推進の必要性が高まっている」と説明しています(経済産業省「サイバーセキュリティ経営ガイドラインと支援ツール」)。
一方で、答える側の負担も知られています。IPA(独立行政法人情報処理推進機構)は、委託先企業が「様々な委託元から様々な要求事項を求められ、過度な負担につながっている」ことを課題に挙げています(IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」)。
答える前に決める3つのこと
いきなり1行目から埋め始めると、途中で行き詰まりがちです。先に次の3つを決めておくと進めやすい、というのがシンクトラストの見方です。
1. 回答範囲
質問が「会社全体」についてなのか、「その取引で使う部署やシステム」についてなのかを確かめます。シートに書かれていなければ、取引先に質問してかまいません。
2. 担当
窓口を1人決め、項目ごとに「誰に聞けば分かるか」を割り振ります。パソコンやネットワークは情報システムの担当者や保守の委託先、規程や教育は総務、契約は営業、という具合です。最後に経営者が目を通します。
3. 期限
取引先の期限から逆算して、社内の締切を早めに置きます。間に合いそうにないときは、黙って遅れるより、早めに相談するほうが印象はよくなります。
よくある質問項目と答え方
項目はおおよそ7つに分けられる
シートの書式は会社ごとに違いますが、聞かれる内容は似ていることが多いです。整理の目安として、IPAのSCS評価制度が使っている7つの大分類が参考になります。「ガバナンスの整備、取引先管理、リスクの特定、攻撃等の防御、攻撃等の検知、インシデントへの対応、インシデントからの復旧」です(IPA「SCS評価制度の詳細情報」)。インシデントとは、情報漏えいやウイルス感染などの事故のことです。
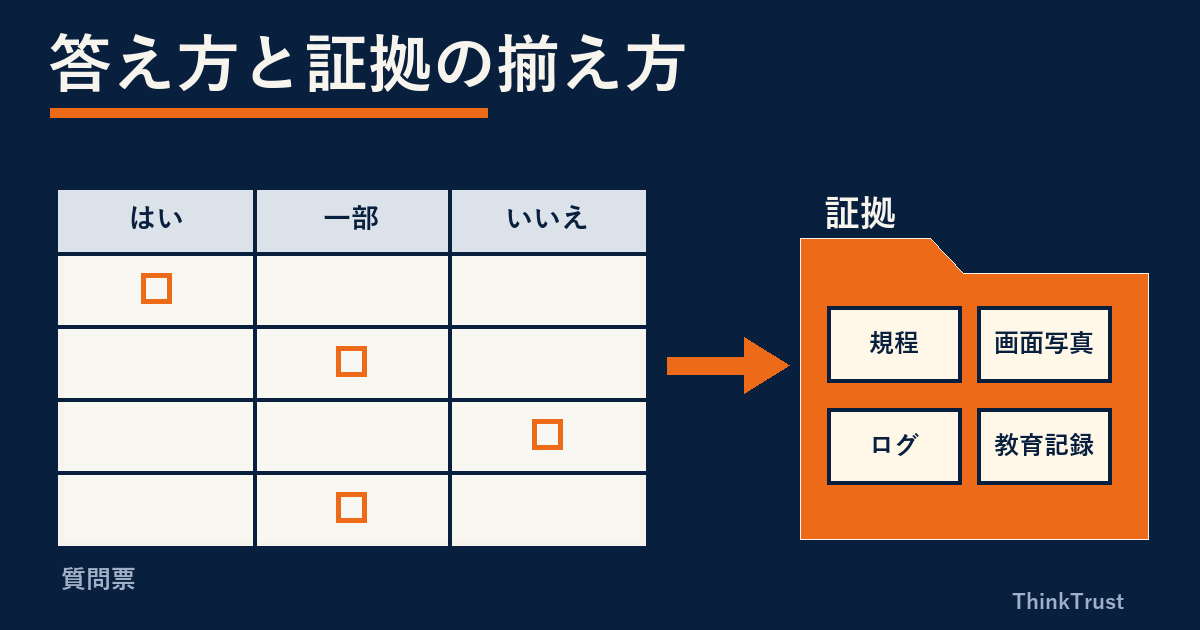
「はい/いいえ/一部」の選び方
選び方の目安は次のとおりです(シンクトラストの見方です)。
- はい:回答範囲の全体で実施していて、証拠を出せる
- 一部:実施しているが、対象の一部だけ。または、実施しているが記録や規程がない
- いいえ:実施していない
- 対象外:そもそも当てはまらない(例:自社でサーバーを持っていない)
迷ったら「証拠を見せてくださいと言われたら出せるか」で考えます。出せなければ「一部」か「いいえ」です。
できていない項目の書き方
「いいえ」や「一部」は、それだけで失格を意味するとは限りません。取引先が知りたいのは、現状と今後の見通しです。備考欄には、次の3点を短く書きます。
- 現状(どこまでできているか)
- 代わりにしている対策(あれば)
- 改善の予定(いつまでに、何を。守れない約束は書かない)
書き方の例です。
一部。社員用パソコン20台のうち18台は自動更新を設定済み。残り2台は業務ソフトの都合で手動更新(月1回)。2027年3月末までに入れ替え予定。
証拠(エビデンス)の揃え方
エビデンスとは、回答が本当であることを示す資料のことです。項目ごとに、出せる資料の例を表にまとめました(シンクトラストの見方による整理です)。
| 質問の例 | 証拠の例 |
|---|---|
| 情報セキュリティの方針や規程はあるか | 基本方針、関連規程(制定日と承認者が分かるもの) |
| パソコンやソフトは最新の状態か | 更新設定の画面写真、資産管理台帳 |
| ウイルス対策ソフトを入れているか | 管理画面の画面写真、契約書やライセンス証書 |
| バックアップを取っているか | バックアップ設定の画面写真、実行ログ、復元テストの記録 |
| 従業員に教育をしているか | 教育記録(日付、参加者、使った資料) |
| 事故が起きたときの手順はあるか | 対応手順書、連絡体制図 |
| 外部の専門家による確認を受けているか | 診断報告書(概要部分) |
揃えるときの注意点は3つです。
- 日付を入れる:画面写真には、撮った日と対象の機器名を書き添えます。
- 見せすぎない:パスワード、個人情報、他の取引先の名前は黒塗りにします。診断報告書は、弱点の詳細が載っているため、概要だけを渡す形が無難です。
- ひな形を使う:規程や台帳がまだない場合、IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版の付録に、「情報セキュリティ基本方針(サンプル)」「情報セキュリティ関連規程(サンプル)」「資産管理台帳(サンプル)」があります(IPA「中小企業の情報セキュリティ対策ガイドライン」)。ただし、ひな形を写しただけでは証拠になりません。自社の実態に合わせて書き直し、実際に運用することが前提です。
外部の診断を証拠にしたい場合は、取引先からセキュリティ診断を求められたらも参考にしてください。
やってはいけないこと
今日からできる準備
次のチェックシートが届く前に、できることがあります。
- 自社診断をしてみる:IPAの「5分でできる!情報セキュリティ自社診断」は、25個の診断項目に答えて自社の状況をつかむツールです(IPA「『二つ星』を宣言する」)。弱いところが先に分かります。
- 回答の控えを残す:出した回答と証拠を1つのフォルダにまとめます。次の取引先にも、多くを使い回せます。
- 新しい制度を知っておく:IPAは「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」を準備しています。★3は「専門家確認付き自己評価」で要求事項は26件、★4は「第三者評価」で43件です。★3・★4は「2027年3月の受付開始に向けて」準備が進められています(IPA「SCS評価制度の詳細情報」)。予定は変わることがあるため、最新の情報はIPAのページで確かめてください。
まとめ
- チェックシートは、取引先が委託先の対策を確かめるための質問票です。
- 答える前に、回答範囲・担当・期限を決めます。
- 「はい」は証拠を出せるものだけ。できていない項目は、現状と改善の予定を正直に書きます。
- 証拠は、規程、画面写真、ログ、教育記録、診断報告書などを、日付を入れて揃えます。
シンクトラストでは、中小企業向けのセキュリティ診断サービスを行っています。チェックシートで外部の診断結果を求められたときなど、必要になった際の選択肢の1つとしてご覧ください。
コメント