要点
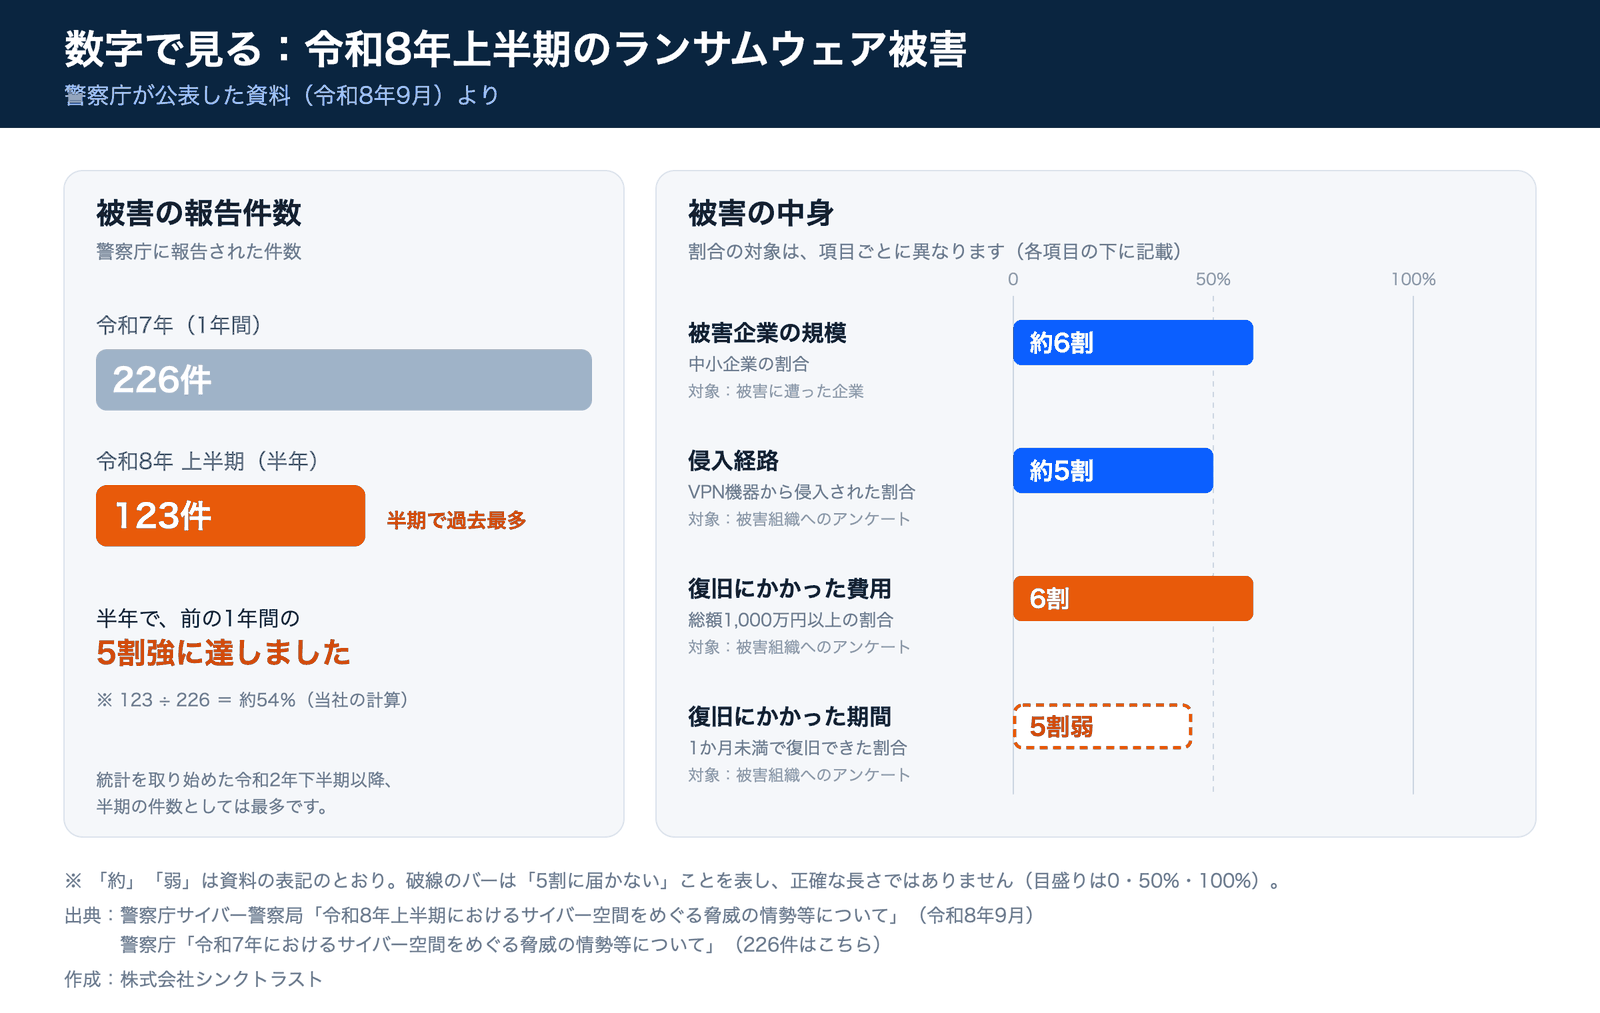
警察庁が令和8年9月に公表した資料では、ランサムウェア被害報告は令和8年上半期に123件となり、半期の件数として統計開始以降で最多でした(警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」)。
被害企業を規模別に見ると、中小企業が約6割を占めています(同資料)。侵入経路ではVPN(仮想専用回線)機器が約5割で、未修正のぜい弱性や漏えいした認証情報が悪用されています(同資料)。まず必要なのは、自社に関係する弱点を把握し、更新、認証情報、バックアップ、ログ、業務継続計画を見直すことです。
何が起きているのか
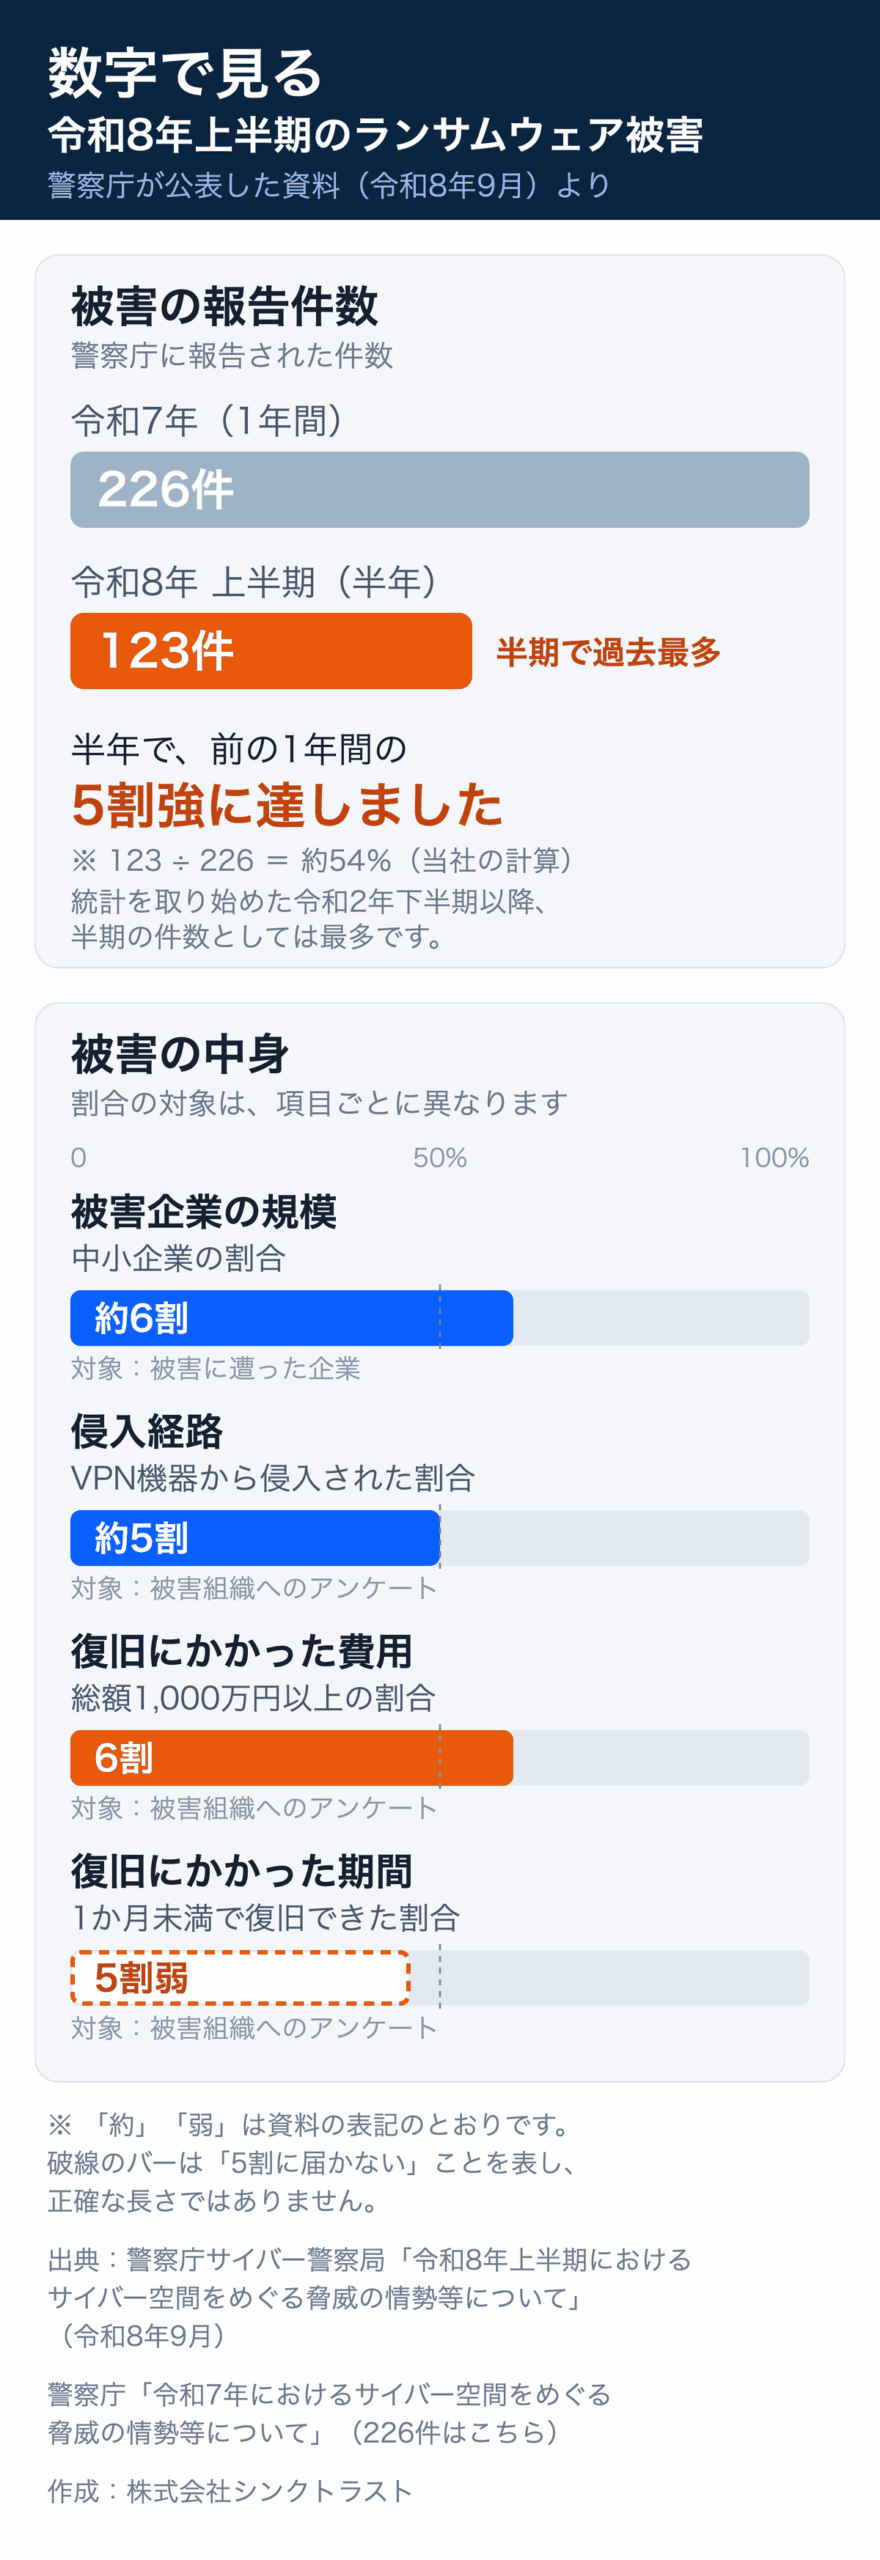
ランサムウェアは、端末などのデータを暗号化して使えない状態にし、元に戻す対価を要求する不正プログラムです。令和8年上半期の被害報告は123件で、統計を取り始めた令和2年下半期以降、半期として最多になりました(同資料)。
背景には、RaaS(ランサムウェア・アズ・ア・サービス)と呼ばれる仕組みがあります。これは、開発・運営側が攻撃の実行者にランサムウェアやリークサイトなどの環境を提供するものです。高度な専門知識を持たない者でも攻撃を実行できるようになり、攻撃者の裾野が広がっています(同資料)。
件数だけを見て「自社には関係が薄い」と判断するのではなく、どの規模の企業が被害を受け、どこから侵入されているのかまで読むことが大切です。
規模別では中小企業の被害が目立つ
被害企業を規模別に見ると、中小企業が約6割でした(同資料)。令和7年(2025年)の資料でも中小企業が約6割で、同様の傾向が続いています(警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」)。業種別では製造業が約3割を占め、続いて卸売・小売業、情報通信業、不動産・物品賃貸業が上位でした(警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」)。それ以外のさまざまな業種でも被害が確認されています。
この結果から分かるのは、ランサムウェアが大企業だけの問題ではないということです。「うちは小さいから対象になりにくい」という見方は、被害企業の規模別データとは合いません。会社の知名度だけで判断せず、自社が外部に公開している機器やサービス、管理している情報に目を向ける必要があります。
入口は「放置された弱点」
近年は、インターネットに露出した箇所から遠隔操作でネットワーク内部へ侵入する手口が多く、標的型攻撃メールの添付ファイルによる感染は少なくなっています。被害組織へのアンケートでは、侵入経路の約5割がVPN機器でした(同資料)。
攻撃者は、修正されていないぜい弱性や、外部に漏れた認証情報を悪用して侵入します。この記事では、ぜい弱性を「機器やソフトウェアに残る弱点」、認証情報を「ログインに使う情報」という意味で扱います。
VPN機器など、外部から接続できる場所に更新漏れがないかを確認し、認証情報を適切に管理することが重要です。
狙われるのは「機密情報」
近年の被害では、データを暗号化するだけでなく、先に盗み出し、「対価を支払わなければ公開する」と要求する二重恐喝が多くを占めています。財務情報や個人情報が、ダークウェブ上のリークサイトに掲載された事例も多数確認されています(同資料)。ここでいうリークサイトは、窃取した情報を掲載するための場所です。
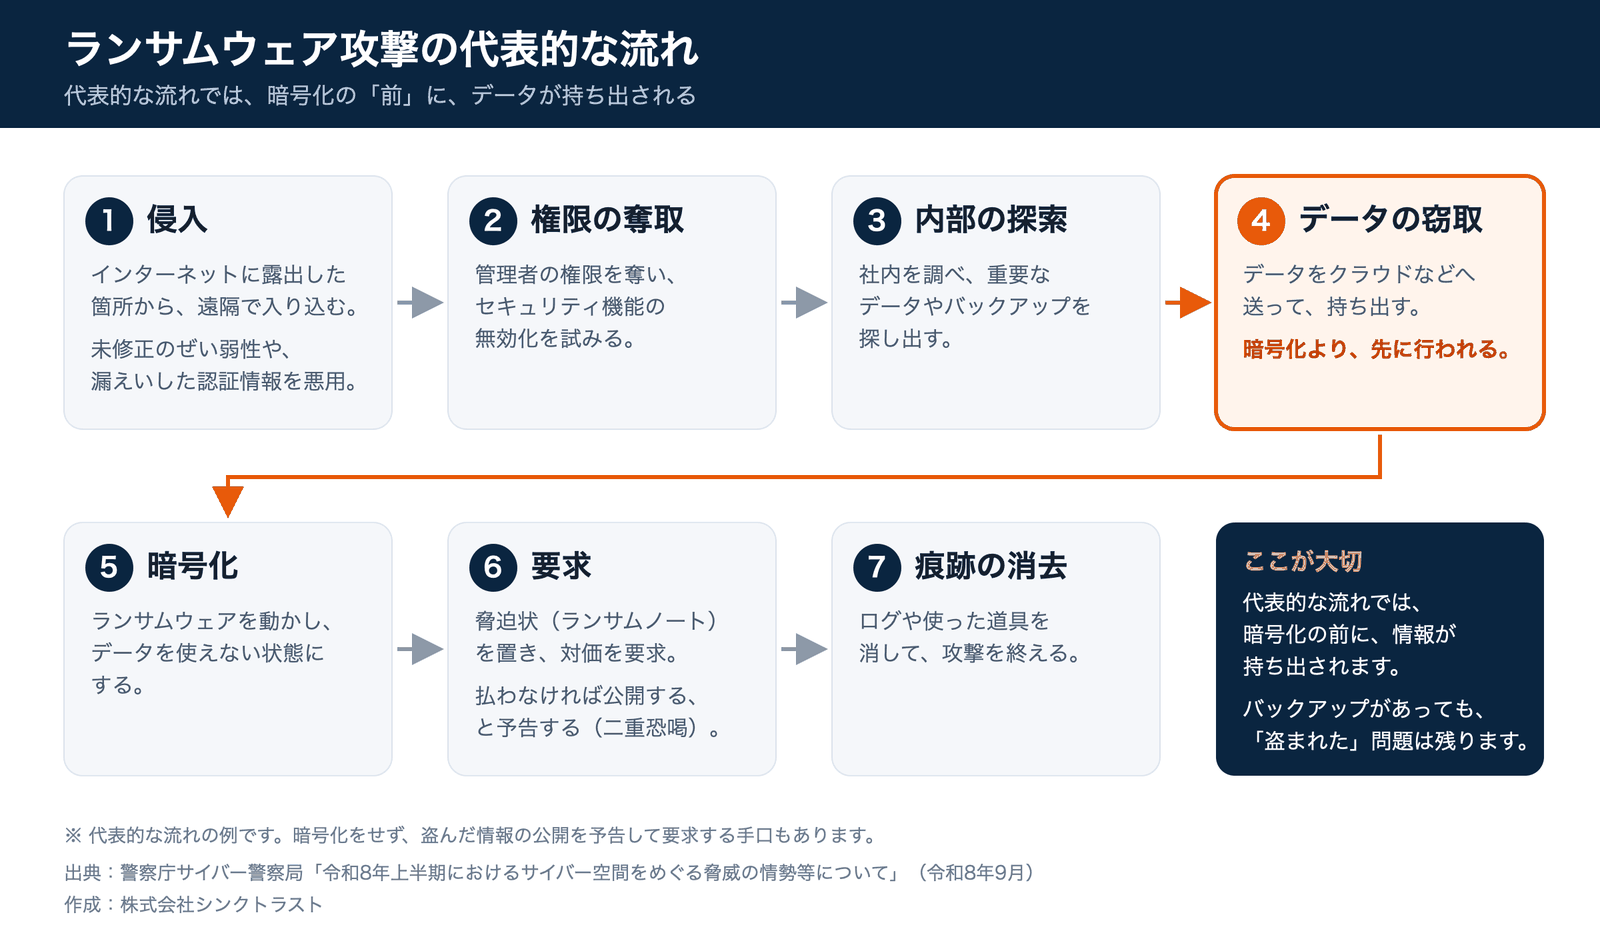
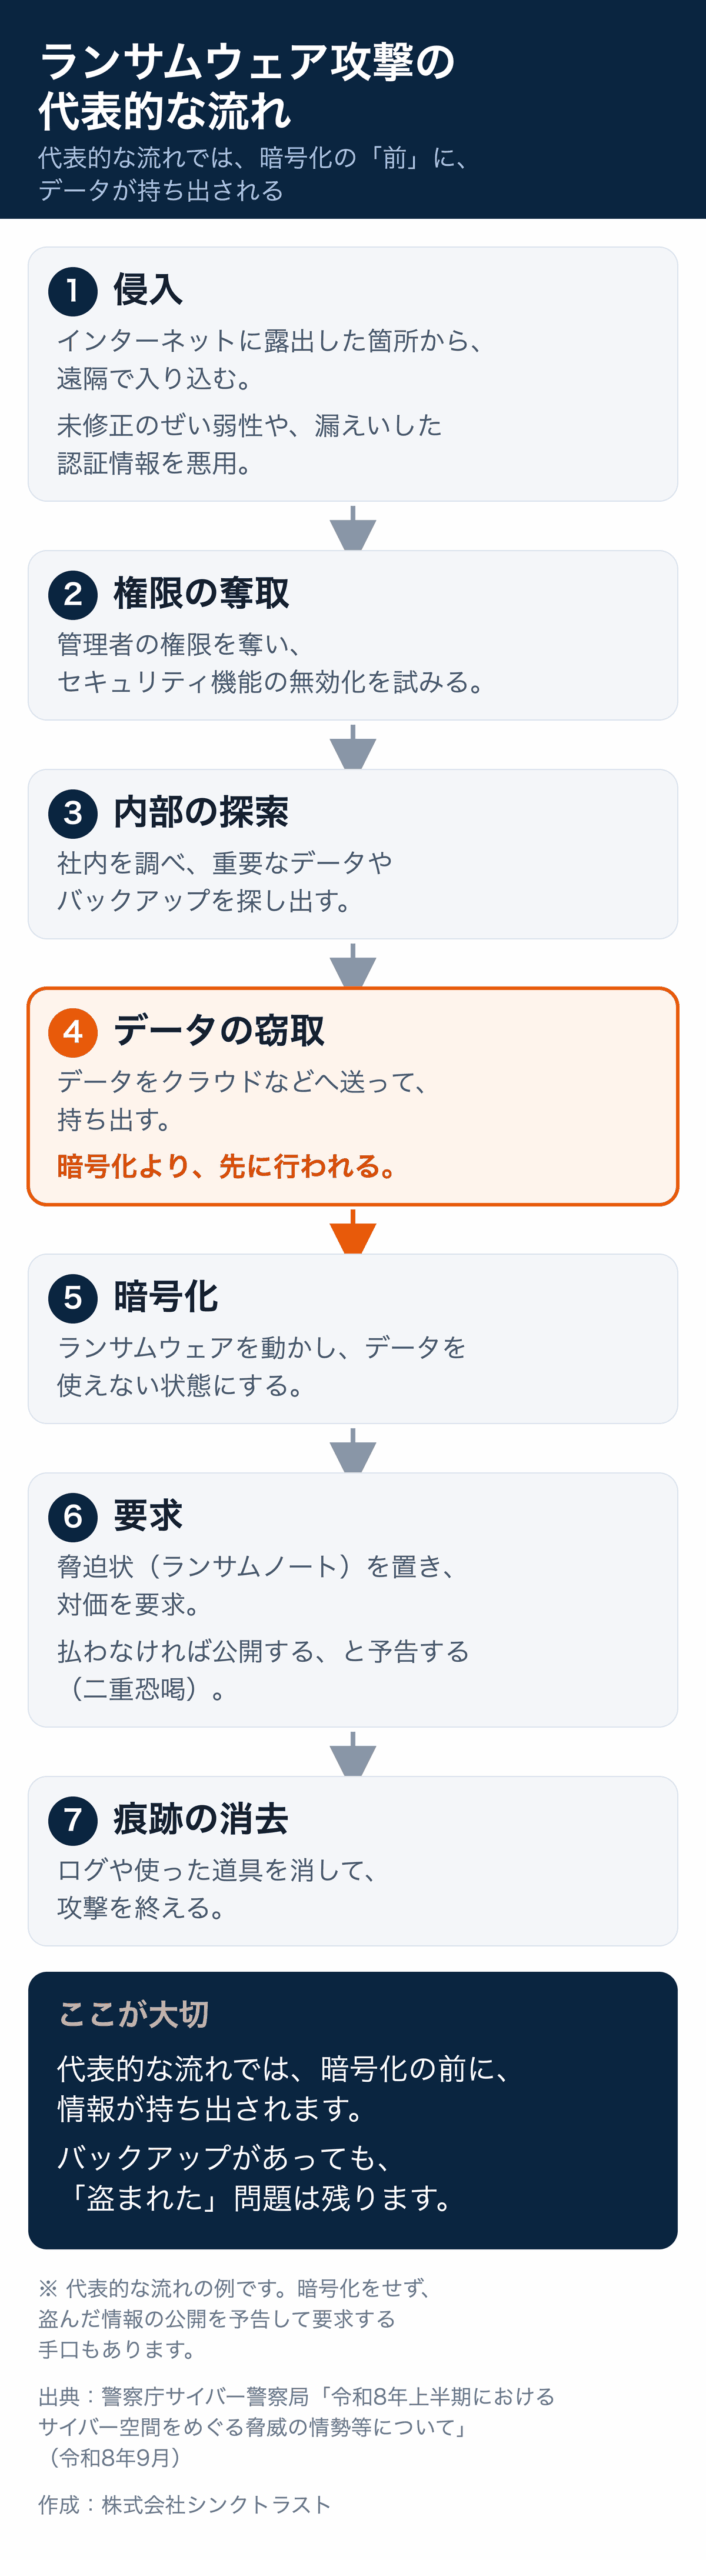
代表的な攻撃の流れは次のとおりです(同資料)。
- 外部からネットワークに侵入する
- 管理者権限の奪取やセキュリティ機能の無効化を試みる
- 内部を探索し、重要データやバックアップを探す
- データをクラウドなどへ送って窃取する
- ランサムウェアを動かしてデータを暗号化する
- 脅迫状を置いて対価を要求する
- ログや使用したツールなどの痕跡を消す
暗号化を行わず、データの窃取と機密情報の公開予告だけで対価を要求する手口も発生しています(同資料)。つまり、バックアップがあっても、情報を盗まれたという問題までなくなるわけではありません。
被害は長引き、高くつく
令和8年上半期に被害を受けた企業・団体などへのアンケートでは、復旧に総額1,000万円以上を要した組織が全体の6割でした(同資料)。また、1か月未満で復旧した組織は全体の5割弱にとどまり、被害が長期化する傾向が示されています(同資料)。
ここでいう負担は、復旧作業だけではありません。資料では、被害に関する調査費用と復旧費用が高額化していると説明されています。被害後の対応を考える際は、システムを戻せるかだけでなく、調査と復旧にかかる負担や期間も含めて備える必要があります。
攻撃の前に、まず弱点が探される
攻撃者は、攻撃対象を事前に探索する場合があります。警察庁のセンサーが検知した、ぜい弱性探索行為などの不審なアクセスは、1日・1IPアドレス当たり1万3,687件で、前年比50.7%増でした(同資料)。IPアドレスは、インターネット上の住所のように通信先を識別する番号です。その大部分は海外を送信元とするアクセスです。
この数字は、警察庁が設置したセンサーによる観測値です。弱点を探すアクセスが広く行われている状況は、自社の公開範囲や未修正のぜい弱性を平時に確認する理由になります。
警察庁が周知している対策
警察庁は、特に被害が増加傾向にある中小企業を主な対象として、次の対策を周知しています(同資料)。
- VPN機器などのぜい弱性に対応する
- 認証情報を適切に管理する
- バックアップとログを適切に取得する
- サイバー攻撃を想定した業務継続計画(BCP)を策定する
- 被害が発生したら、速やかに警察へ通報・相談する
一度に広い対策を考えると着手しにくくなります。まず、外部から接続できる機器の更新状況、認証情報の管理、バックアップとログの取得状況、業務継続計画、通報・相談の手順という項目ごとに、現状を確認すると整理しやすくなります。
自社の弱点を知る方法
自社だけで弱点の有無を判断しにくい場合は、外部から確認できる範囲やWebサイト・Webアプリの仕組みを、セキュリティ診断で調べる方法があります。シンクトラストの「セキュリティ診断・レッドチーム」では、ログイン、権限、入力フォーム、古いソフト、意図しない情報公開、購入・申込みの流れなどを確認します。なお、VPN機器など、Webサイト以外の機器の確認は、対象にできるかを個別にご相談ください。
通常の診断は弱点の有無を調べ、レッドチーム演習は攻撃者の視点で入口から重要情報までどこまで到達できるかを確かめるものです。結果は、対策方法を含む報告書としてメール(PDF)または郵送で届けます。対象や進め方は、シンクトラストのセキュリティ診断・レッドチームで確認できます。
よくある質問
小規模な会社でもランサムウェア対策は必要ですか?
警察庁の資料では、被害企業の約6割を中小企業が占めています(同資料)。規模だけを理由に対象外と考えず、外部に公開している機器やサービス、認証情報の管理状況を確認することが大切です。
不審なメールに気をつければ十分ですか?
資料では、近年はインターネットに露出した箇所から遠隔操作で侵入する手口が多く、標的型攻撃メールの添付ファイルによる感染は少なくなっているとされています。VPN機器が侵入経路の約5割を占めるため、機器のぜい弱性対策と認証情報の管理も確認が必要です(同資料)。
被害に備えて、最初に何を確認すればよいですか?
警察庁が周知している範囲では、VPN機器などのぜい弱性対策、認証情報の管理、バックアップとログの取得、業務継続計画の策定が確認項目です。被害時に速やかに警察へ通報・相談できるよう、手順も確認しておきます。
出典
- 警察庁サイバー警察局「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月公表)
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf - 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(令和8年公表)
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf - シンクトラスト「セキュリティ診断・レッドチーム」
https://thinktrust.co.jp/security/
画像について:冒頭のアイキャッチ画像は、AIで生成した写真風のイメージに、当社が文字を入れたものです。図1・図2は、上記の警察庁の資料をもとに当社が作成しました(図2の「5割強」は、123件を226件で割った当社の計算です)。