
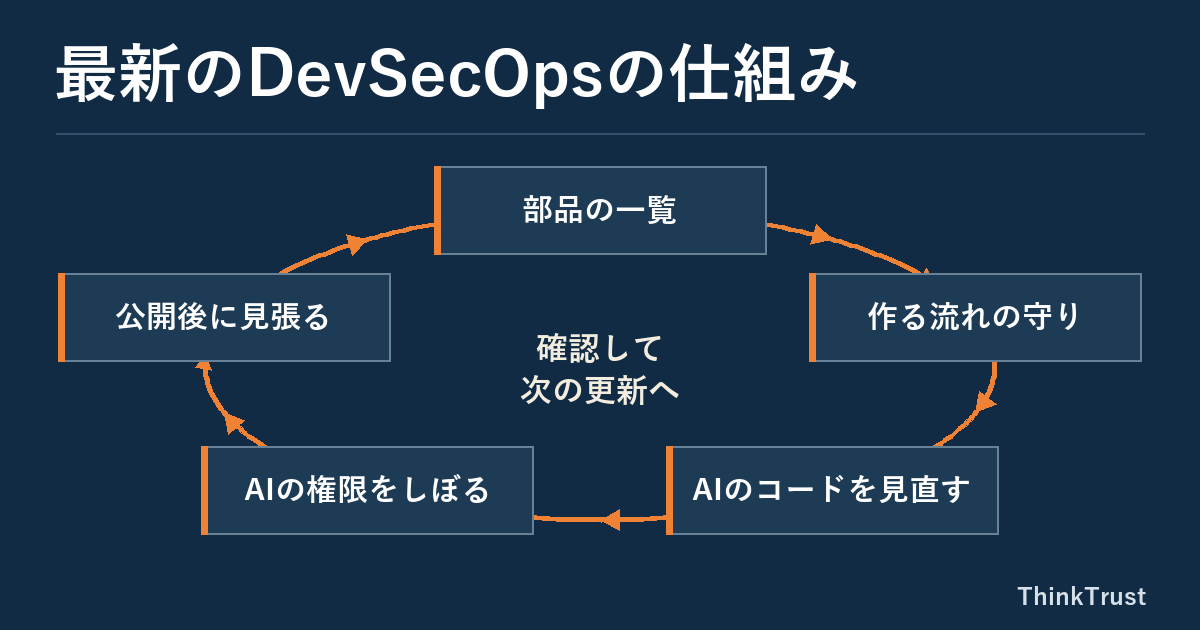
DevSecOps(デブセックオプス)は、ソフトウェアを作る人(Dev)と動かす人(Ops)の仕事の中に、安全の確認(Sec)を最初から組み込んでおく考え方です。もともとは大きな開発会社で使われてきた言葉ですが、ここ1〜2年でその中身は大きく変わりました。
理由は二つあります。ひとつは、ソフトウェアを組み立てる「部品」や、その部品を配る仕組みそのものが狙われるようになったこと。もうひとつは、AIがコードを書き、AIエージェントが作業そのものを代わりにこなすようになったことです。人が一行ずつ書いて、公開前に一度だけ点検する、というやり方では追いつかなくなっています。
この記事では、2026年の時点で各国の機関や業界団体が何を求めているかを紹介しながら、いまのDevSecOpsがどんな仕組みで動いているのかを5つに分けて説明します。社内に開発者がいない会社でも、制作会社や保守の担当者に確かめられることはたくさんあります。最後に、そのための質問をまとめました。
「作って終わり」から「公開した後まで責任を持つ」へ
いちばん大きな変化は、法律や公的な枠組みが「作るとき」だけでなく「使われている間」の安全まで求めるようになったことです。
EUのサイバーレジリエンス法(CRA)は、ソフトウェアを含むデジタル製品を作る事業者に、計画・設計・開発から保守までの各段階で安全への対応を求めています。欧州委員会の説明によると、2026年9月11日から、実際に悪用されている弱点などを報告する義務がすでに始まっています。主な義務が適用されるのは2027年12月11日からです。
アメリカのNIST(国立標準技術研究所)は、安全なソフトウェア開発の枠組み「SSDF」の改訂版1.2を、2025年12月に草案として公開しました。対象は開発だけでなく、届けること、そして改善し続けることにまで広がっています。
どちらにも共通しているのは、「一度点検して合格すれば終わり」ではなく、作る・届ける・直すをつなげて回し続けることを前提にしている点です。これが、いまのDevSecOpsの土台になっています。
1. 使っている部品を一覧にしておく
いまのWebサイトやソフトウェアは、ほとんどが他人の作った部品の組み合わせでできています。WordPressのプラグインも、プログラムが内部で読み込んでいる無数の小さな部品も、すべてその一部です。この部品の一覧を「SBOM(ソフトウェア部品表)」と呼びます。食品の原材料表示のようなものだと考えると分かりやすいでしょう。
英国の国家サイバーセキュリティセンター(NCSC)は2026年、部品を通じた攻撃への注意を呼びかけました。部品の更新は自動で取り込まれることが多く、ひとつの部品に悪いコードが紛れ込むと、気づく前に多くの組織へ広がってしまうからです。NCSCは、使っている部品の一覧(SBOMなど)を持つこと、不要な部品を減らすこと、新しい版を確認せずに自動で取り込まないことを勧めています。
日本でも、国家サイバー統括室と経済産業省が2026年7月30日、SBOMに最低限含めるべき項目をまとめた国際ガイダンスに共同署名しました。経済産業省の「SBOM導入の手引 ver2.0」も、各国の事例としてこのガイダンスの中で紹介されています。
中小企業のサイトでは、まず「何が入っているか」を書き出すところから始めれば十分です。WordPressなら、本体・テーマ・プラグインの名前と版の一覧があれば、弱点が公表されたときに「うちは関係あるか」をすぐ判断できます。私たちは、この一覧を作り、更新のたびに直す担当者を決めておくことを、いちばん最初の一歩としておすすめしています。
2. 組み立てて公開する「流れ」を守る
部品を集めてソフトウェアを組み立て、テストし、公開する。この一連の作業を自動で進める仕組みを「CI/CD」と呼びます。手作業の間違いが減る便利な仕組みですが、裏を返せば、ここを乗っ取られると悪いものがそのまま正規の手順で公開されてしまいます。
実際、NCSCは同じ記事の中で、2026年5月に起きた「Mini Shai-hulud」というサプライチェーン攻撃を取り上げています。この攻撃では、CI/CD、部品を配る登録所、開発用の道具といった「作る側の仕組み」が、悪いソフトを広げるのに使われました。早く見つかったため被害は限られた、とされています。
こうした攻撃への備えとして広がっているのが、SLSAのような枠組みです。ソフトウェアを作る各段階で「誰が、どの手順で、何から作ったか」という証拠(来歴)を残し、途中で改ざんされていないことを確かめられるようにします。
ただ、私たちは証拠があることを安心材料にしすぎないよう注意しています。組み立てる仕組みそのものを乗っ取られれば、悪いものにも正しい証拠が付いてしまうからです。公開できる人を絞ること、開発者や部品の登録所のアカウントに多要素認証をかけること(NCSCも勧めています)、そして公開前に人の目で変更を確かめること。地味ですが、この三つが効きます。
3. AIが書いたコードは、場所によって見直しの深さを変える
AIに指示を出してコードを書かせることは、もう珍しくありません。AIにほとんど任せて作るやり方は「バイブコーディング」と呼ばれています。
NCSCは2026年6月18日の記事「vibe coding spectrum」で、AIへの任せ方は「使う・使わない」の二択ではなく、段階があると説明しています。思いつきを見せるための試作品や、社内だけで使う小さな道具なら、AIに大きく任せても問題ないことが多い。一方で、公開サイトのログインの仕組み、顧客の大切な情報を扱う部分、秘密の鍵やパスワードを扱う部分は話が違う、という整理です。NCSCは、危ないのはAIを使うことではなく、重要な部分で必要な確認を省くことだと述べています。
重要な部分については、AIが作ったものを人が読み、理解し、弱点がないかを調べ、思ったとおりに動くかを確かめる。当たり前のことですが、AIで作業が速くなった分、この確認が抜けやすくなっています。制作会社にAIを使っているか尋ねるときは、「使っているか」よりも「ログインやお客様情報まわりは誰が見直しているか」を聞く方が、実態がよく分かります。
4. AIエージェントには、必要な分だけ権限を渡す
AIエージェントは、指示に従って自分で手順を考え、ファイルを読み書きしたり、ほかのシステムを操作したりするAIです。便利な反面、与えた権限の範囲で「何でもできてしまう」点が、これまでのソフトウェアにはなかった危うさです。
米国サイバーセキュリティ・インフラ安全庁(CISA)は、オーストラリアの機関など各国のパートナーと共同で、2026年5月1日にAIエージェントの導入に関するガイドを公表しました。攻撃される入口が増えること、権限が少しずつ広がっていくこと、意図とずれた動きをすること、後から何をしたのか追いにくいことを、リスクとして挙げています。そのうえで、広い権限を与えないこと、機微な情報を扱わない低リスクの用途から始めること、組織全体のセキュリティの考え方の中にAIエージェントを位置づけることを勧めています。
業界団体のOWASPも、2025年12月9日に、100人を超える専門家の協力でまとめたAIエージェント向けのリスク一覧を公開しています。
考え方は、社員にシステムの権限を渡すときと同じです。いきなり管理者の権限は渡さず、読むだけの仕事から任せる。書き換えや公開といった取り返しのつかない操作は、人が承認してから進める。何をしたかの記録を残し、後から確かめられるようにしておく。私たちは、AIエージェントを使い始める会社には、この順番をおすすめしています。
5. 公開した後も見張り、早く気づく
ここまでの4つは、主に「作る側」の話でした。最後のひとつは、公開した後です。
どれだけ準備をしても、公開後に新しい弱点が見つかることは避けられません。だからこそ、気づくまでの時間を短くすることが大切になります。前に触れた2026年5月の攻撃でも、被害が限られたのは早く見つかったからでした。EUのCRAが、悪用されている弱点の報告を義務にしたのも、同じ流れの上にあります。
中小企業のサイトで言えば、使っている部品に弱点が公表されていないか、ページが書き換えられていないか、普段と違う動きがないかを、自動で見張る仕組みを置くことです。そして見つけたときに「誰に知らせ、誰が最初に動くか」を決めておくこと。直した後は、同じ問題をすぐ見つけられるよう点検の項目に加え、次の更新につなげます。この輪を止めずに回し続けることが、DevSecOpsの「Ops」の部分です。
まず、制作会社や担当者に聞いてみたいこと
社内に専門の担当者がいなくても、次の5つを聞くだけで、自社の今の状態がかなり見えてきます。
- 私たちのサイトに入っている部品(本体・テーマ・プラグインなど)と、その版の一覧はありますか。
- サイトを更新・公開できるのは誰ですか。そのアカウントに多要素認証はかかっていますか。
- AIを使って作った部分はありますか。ログインやお客様情報まわりは、誰がどう見直していますか。
- AIエージェントや自動化の道具に、どこまでの権限を渡していますか。
- 弱点の公表やサイトの異常に気づいたとき、誰に連絡が来て、誰が最初に動きますか。
答えに詰まる項目があっても、慌てる必要はありません。そこが次に手を付けるところです。
シンクトラストは、こうした「作る前・動かす・守る」を切らさずに回す保守を、DevSecOps保守のサイトで詳しく紹介しています。見守りの範囲や料金は保守の3プランをご覧ください。
コメント