要点
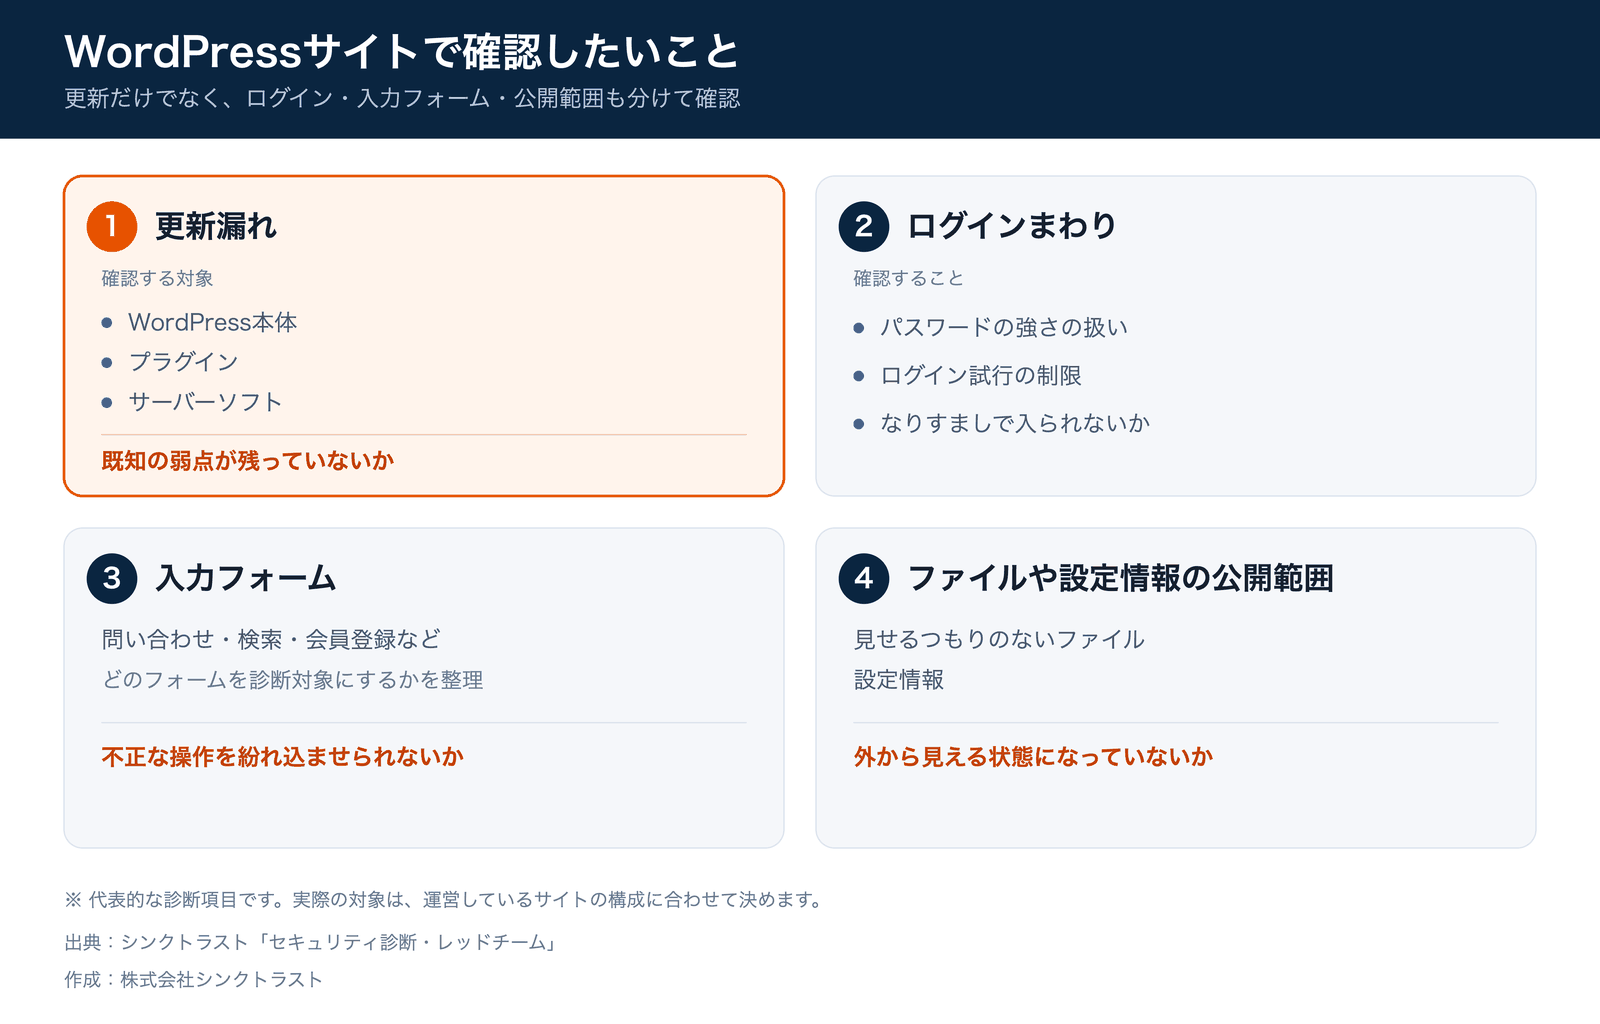
WordPressサイトのセキュリティ診断では、WordPress本体やプラグイン、サーバーソフトの更新漏れだけでなく、ログイン、入力フォーム、意図しないファイルや設定情報の公開も確認項目になります。
更新状況の確認は大切です。ただし、シンクトラストの診断項目では、更新漏れと、ログインや入力フォーム、公開範囲は別の項目として扱っています。「更新済みか」だけで診断の要否を決めず、サイトにどのような機能と公開範囲があるかを整理して考えるのが出発点です。
また、診断には、自動ツールで外部から確認する簡易診断と、人手による確認を含む診断があります。対象や手法が異なるため、金額だけでなく「どこまで、どの方法で調べるか」を比べる必要があります。
WordPressサイトで確認したいこと
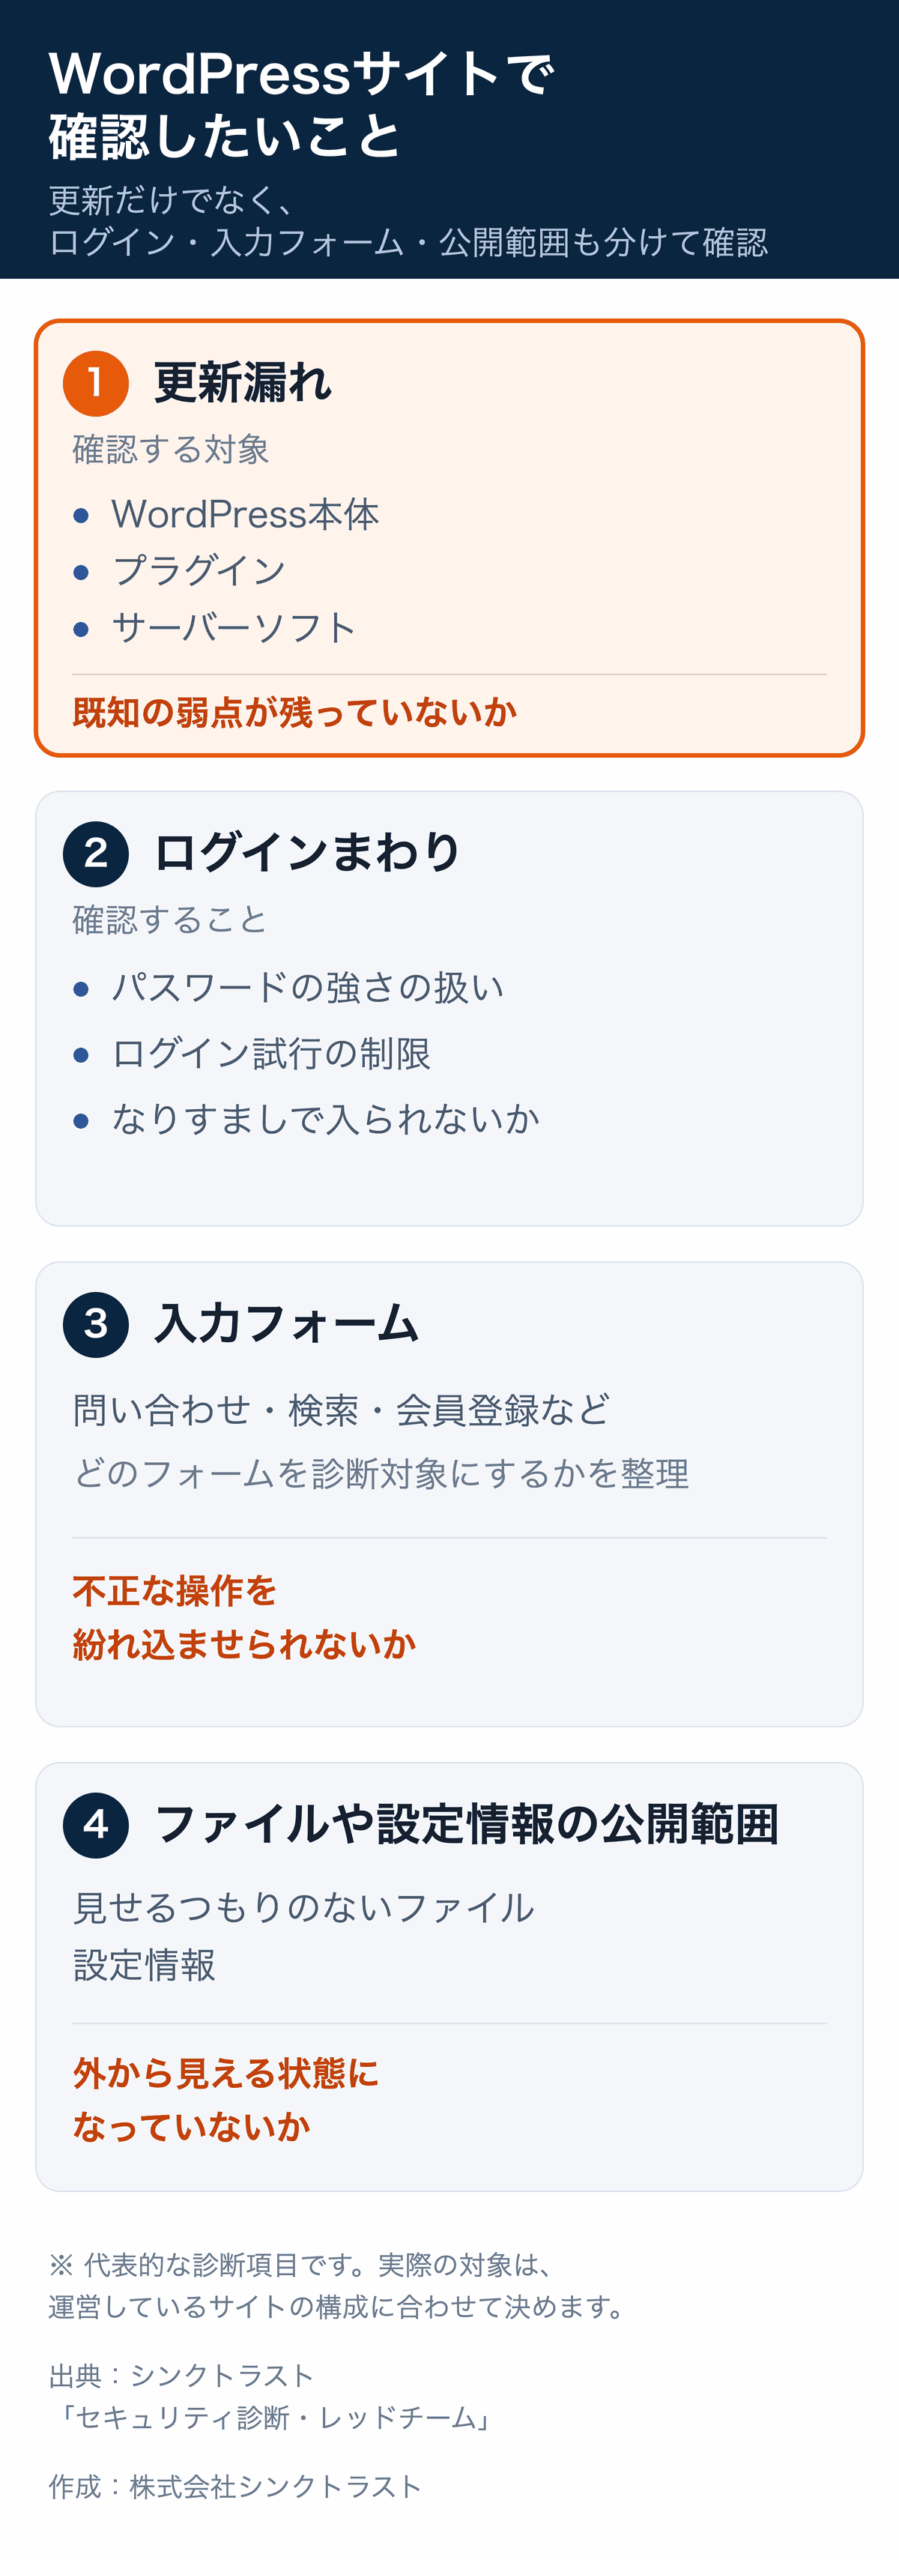
WordPress・プラグイン・サーバーソフトの更新漏れ
シンクトラストは、WordPressやプラグイン、サーバーソフトの更新漏れなど、既知の弱点が残っていないかを代表的な診断項目に挙げています。WordPress本体だけを見て終えるのではなく、診断対象にプラグインやサーバーソフトが含まれるかも確認します。
この記事では、特定のバージョン、プラグイン名、脆弱性の件数は扱いません。実際の対象は、運営しているサイトの構成に合わせて決めます。
ログインまわり
ログインについては、パスワードの強さの扱い、ログイン試行の制限、なりすましで入られないかが確認項目として示されています。
管理画面や会員向けの範囲がある場合は、外から見えるページだけを調べるのか、ログイン後の機能も対象にするのかで範囲が変わります。依頼時には、ログインが必要な範囲を先に伝えておくと、見積もりの対象を確認しやすくなります。
問い合わせ・検索・会員登録などの入力フォーム
問い合わせ、検索、会員登録などの入力欄では、不正な操作を紛れ込ませられないかが確認項目です。フォームがあるかどうかだけでなく、どのフォームを診断対象にするかを整理します。
ファイルや設定情報の公開範囲
見せるつもりのないファイルや設定情報が、外から見える状態になっていないかも確認項目です。更新状況とは別に、外部から見える範囲を確認する視点です。
これらの代表項目は、シンクトラストのセキュリティ診断・レッドチームでも確認できます。
診断には種類がある
自動ツールによる簡易診断
公開されているWordPress簡易脆弱性診断サービスの例では、自動ツールを使い、外部からのアクセスだけで調べます。対象はWordPress本体、プラグイン、テーマ、サーバーの脆弱性で、外部からアクセスできるサイトに限られます。サーバーやWordPress管理画面へのログインは不要です(出典:GMOプライム・ストラテジー「WordPress簡易脆弱性診断サービス」)。
この例の料金は、1サイト当たり30,000円(税抜き)です(出典:GMOプライム・ストラテジー「WordPress簡易脆弱性診断サービス」)。これは、このサービスが示す対象・範囲・手法での価格であり、別の診断と同じ条件とは限りません。
手動を含む診断
公開資料では、認可制御など、手動でないと見えない問題があると説明されています(出典:CyberCrew「脆弱性診断の費用相場」、2026年3月27日公開)。認可制御とは、たとえば一般の利用者が、ほかの利用者の情報や管理者向け画面を見られないようにする考え方です。シンクトラストでも、見てはいけない情報や管理者向け画面に一般ユーザーが入れないかを確認項目にしています。
シンクトラストのライト診断は、Webサイト1つを対象とし、AI自動診断と人手の深掘りを組み合わせます。前述の簡易診断とは対象・範囲・手法が同じではないため、価格だけを横に並べて優劣を決めることはできません。見積もりを比べるときは、税込か税別かに加え、ログイン後を含むか、人手で何を確認するかも確かめます。費用の見方はセキュリティ診断の費用をどう見る?人日・対象範囲・再検証の確認点で詳しく整理しています。
公開資料にある脆弱性の名称も知っておく
IPA(情報処理推進機構)の「安全なウェブサイトの作り方」は、ウェブサイトの開発者・運営者が、セキュリティを考慮したウェブサイトを作るための資料です。改訂第7版第4刷は2021年3月31日に公開され、11種類の脆弱性を取り上げています(出典:IPA「安全なウェブサイトの作り方」、2021年3月31日公開)。
WordPressサイトの運営者が診断範囲や報告書を確認するときは、たとえば次の名称が手掛かりになります(出典:IPA「安全なウェブサイトの作り方」、2021年3月31日公開)。
- セッション管理の不備
- クロスサイト・スクリプティング
- アクセス制御や認可制御の欠落
ここでは、これらをWordPress固有の問題として挙げているわけではありません。依頼先と話す際に、ログイン後の状態、入力欄、利用者ごとの閲覧範囲をどこまで確認するかを確かめるための名称として扱います。
更新だけで足りるかを考える
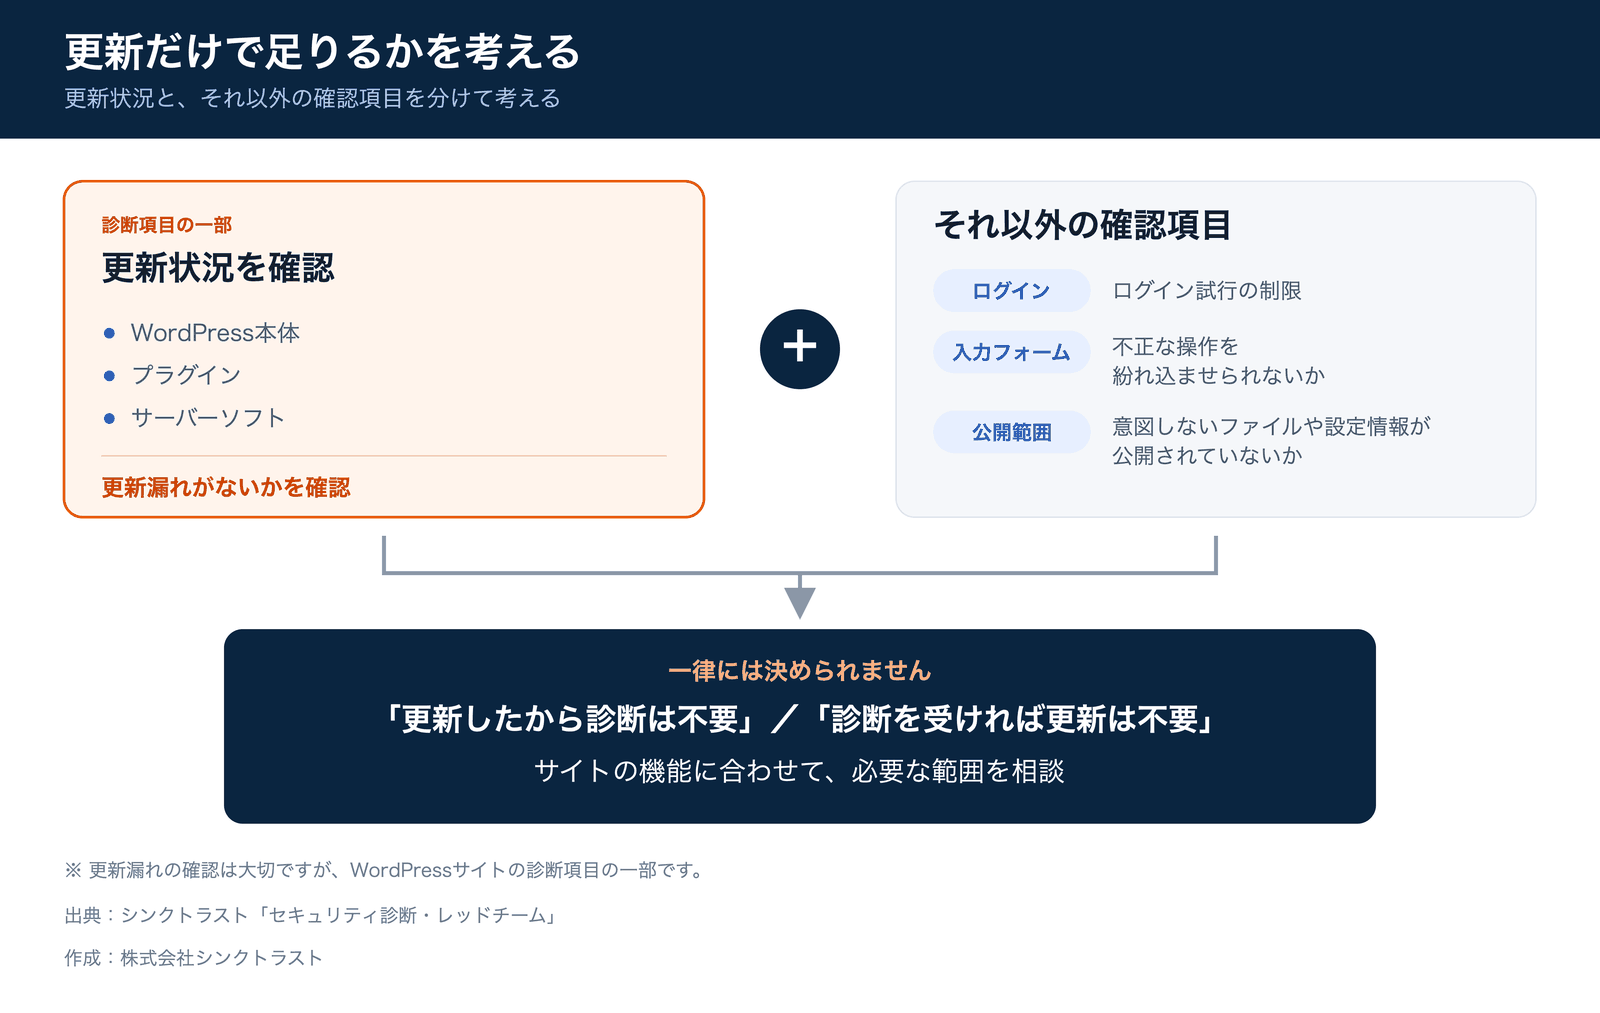
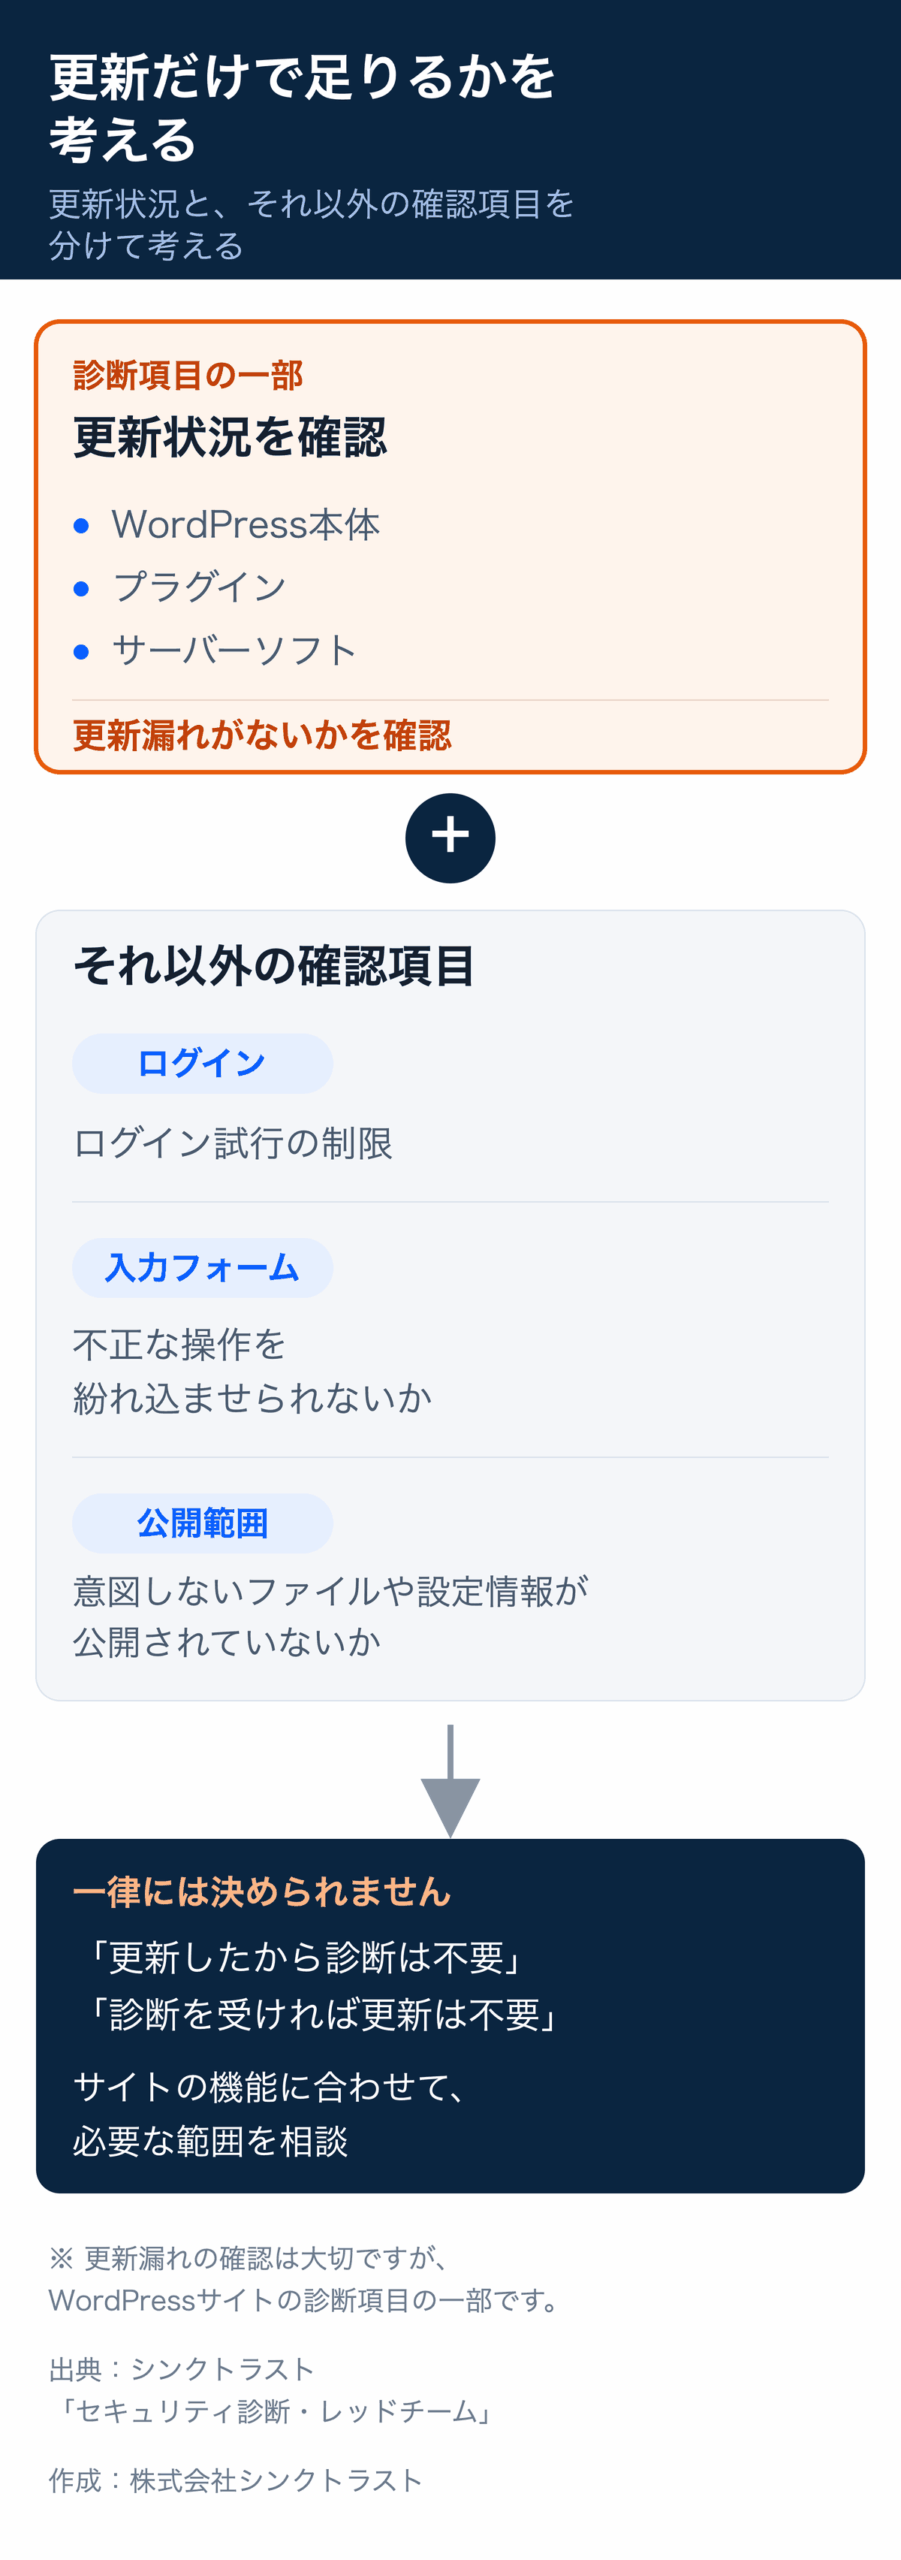
更新漏れの確認は、WordPressサイトの診断項目の一部です。一方、シンクトラストの診断項目には、ログイン試行の制限、入力欄から不正な操作を紛れ込ませられないか、意図しないファイルや設定情報が公開されていないかも含まれます。
したがって、「更新したから診断は不要」「診断を受ければ更新は不要」のどちらとも一律には決められません。更新状況と、それ以外の確認項目を分け、サイトの機能に合わせて必要な範囲を相談するのが現実的です。Webサイト以外も含む被害動向を確認したい方は、警察庁資料の解説【2026年上半期】ランサムウェア被害は半期で最多|中小企業が約6割も参考にしてください。
診断を依頼する前に整理しておくこと
依頼前には、少なくとも次の点をまとめます。
- 対象にしたいWebサイトのURL
- ログインが必要な範囲と、確認してほしい機能
- 本番環境への影響が心配な操作や時間帯
- WordPress本体だけでなく、プラグインやサーバーソフトも対象に含めたいか
- 外から見えるページだけか、ログイン後も含めたいか
シンクトラストでは、相談時に悩みと対象を聞き、対象と範囲、金額、スケジュールを合意してから診断を実施します。本番への影響が大きい検証は、事前の合意のうえで検証環境を使うか、時間帯や手法を調整します。
最初から診断名を決める必要はありません。「自社サイトが心配」という段階でも、シンクトラストの相談窓口から対象を相談できます。
よくある質問
WordPressを更新していれば、診断は不要ですか?
一律には決められません。更新漏れは確認項目ですが、ログイン、入力フォーム、意図しないファイルや設定情報の公開も別の確認項目です。サイトの機能と、確認したい範囲を整理して判断します。
自動ツールによる簡易診断と、手動を含む診断のどちらを選べばよいですか?
優劣ではなく、確認したい範囲で比べます。外部からアクセスできる範囲を自動ツールで調べるサービスがある一方、公開資料では、認可制御など手動でないと見えない問題があるとされています(出典:GMOプライム・ストラテジー「WordPress簡易脆弱性診断サービス」/CyberCrew「脆弱性診断の費用相場」、2026年3月27日公開)。ログイン後や利用者ごとの閲覧範囲を確認したい場合は、それが診断範囲に含まれるかを依頼先へ確認します。
本番サイトへの影響が心配です。どう相談すればよいですか?
心配な操作や時間帯を、対象URLと一緒に伝えます。シンクトラストでは、影響の大きい検証について、事前に合意したうえで検証環境を使うか、時間帯や手法を調整し、本番への影響を小さくする方針です。
出典
- IPA「安全なウェブサイトの作り方」(改訂第7版第4刷、2021年3月31日公開)
https://www.ipa.go.jp/security/vuln/websecurity/about.html - GMOプライム・ストラテジー「WordPress簡易脆弱性診断サービス」(公開日:記載なし、2026年10月4日確認)
https://www.prime-strategy.co.jp/wordpress_check/ - CyberCrew「脆弱性診断の費用相場」(2026年3月27日公開)
https://cyber.spool.co.jp/vulnerability-assessment-cost/ - シンクトラスト「セキュリティ診断・レッドチーム」
https://thinktrust.co.jp/security/
画像について:冒頭のアイキャッチ画像は、AIで生成した写真風のイメージに、当社が文字を入れたものです。図1・図2は、上記の出典をもとに、当社が作成しました。