要点
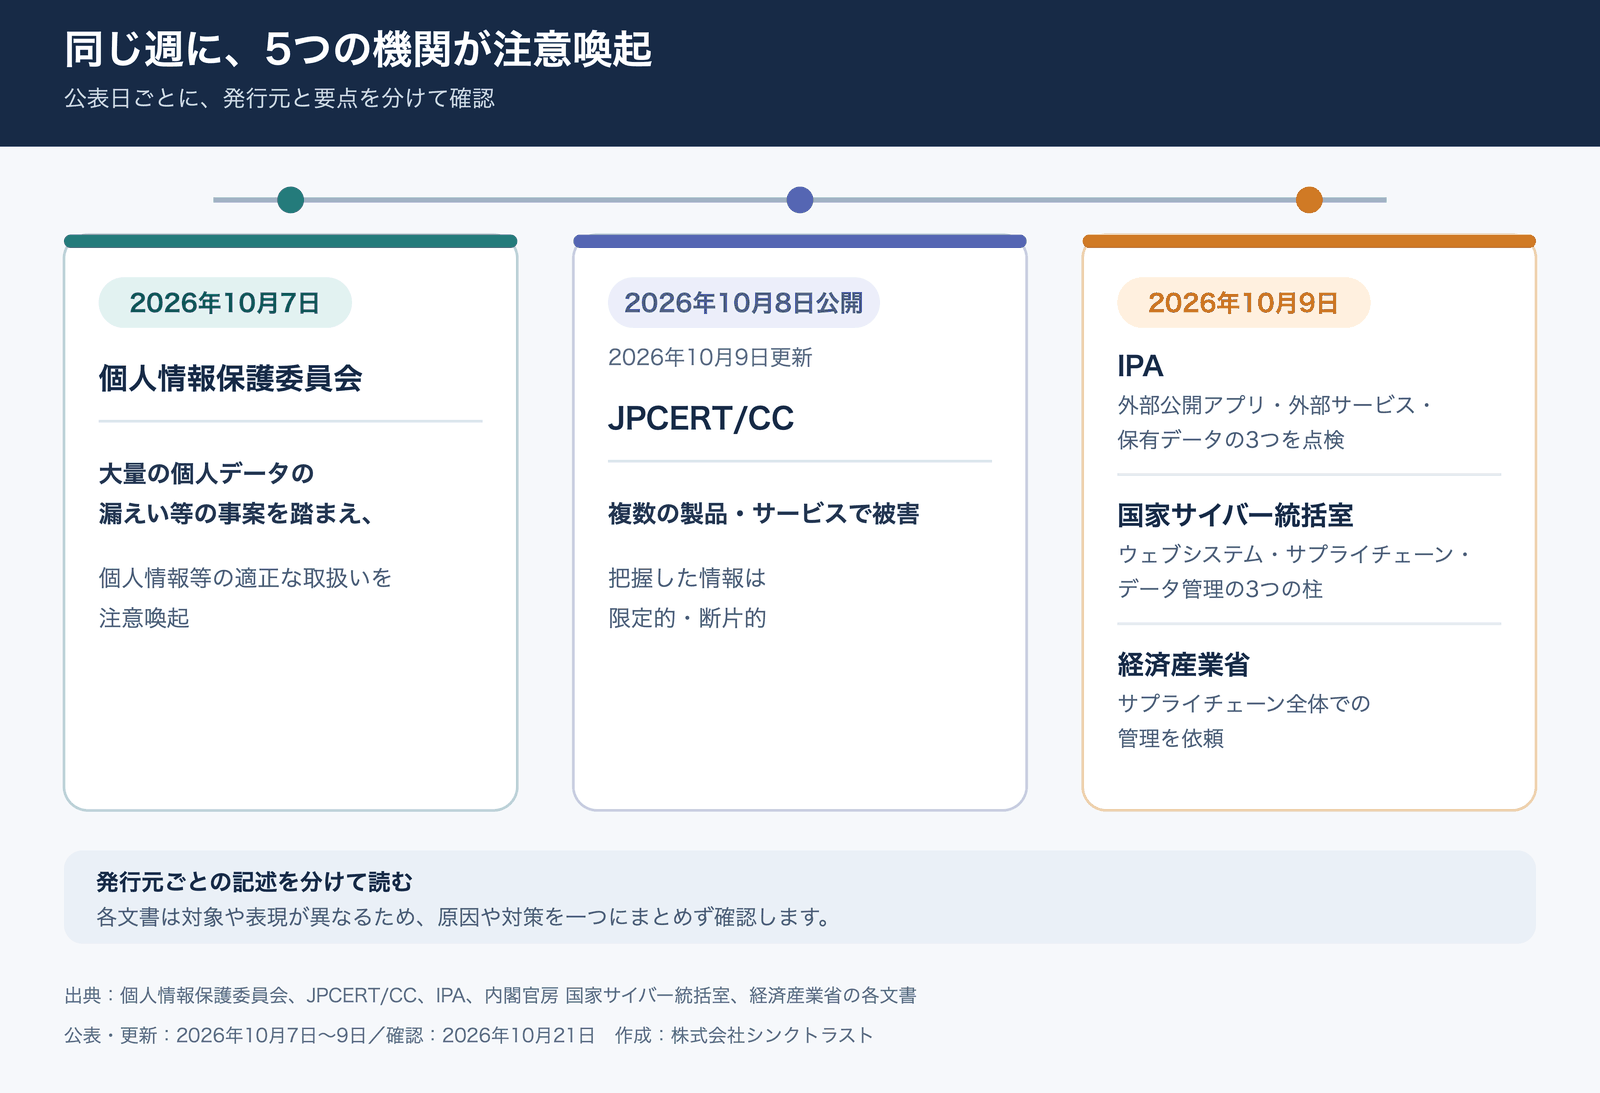
- 2026年10月7日から9日にかけて、個人情報保護委員会、JPCERT/CC、IPA、国家サイバー統括室、経済産業省が不正アクセスについて注意を促しました。
- IPAは、特定のプロダクトやサービスの脆弱性を狙った攻撃とは断定されていないとしています。JPCERT/CCは、1つの共通するソフトウェアの脆弱性ではなく、標的ごとに既知の脆弱性を探して攻撃を試みている可能性があると説明しています。
- ログイン時の認証だけでなく、データへアクセスするたびに認可を確かめることが、APIの対策例として示されています。
- 自社では、外部公開している仕組み、更新状況、権限、ログ、アカウント、保有データを確認項目として整理します。
2026年10月上旬、政府機関等が相次いで注意喚起
この記事は、2026年10月21日時点で確認した内容です。2026年10月7日に個人情報保護委員会、2026年10月8日にJPCERT/CCが注意喚起を公表しました。JPCERT/CCは9日に更新し、同じ9日にはIPA、内閣官房 国家サイバー統括室、経済産業省も文書を公表しました。
個人情報保護委員会は、国民に広く普及した、大量の個人情報を扱う事業者で、大量の個人データが漏えいした、またはそのおそれが生じた事案に接しているとしました。JPCERT/CCは、2026年9月前後に国内組織で漏えい被害が相次ぐ一方、把握している技術情報は限定的・断片的だと説明しています。
IPAは、現段階では特定のプロダクトやサービスの脆弱性を狙った攻撃とは断定されていないとしました。JPCERT/CCも、一連の攻撃は1つの共通するソフトウェアの脆弱性を悪用しているのではなく、標的ごとにさまざまな既知の脆弱性を探して悪用を試みている可能性があると説明しています。似た時期の公表であっても、発行元ごとの記述を分けて読む必要があります。
国家サイバー統括室は、ウェブシステムの脆弱性の悪用、サプライチェーンを通じた侵害、堅牢さを欠くデータ管理などによる事案を複数確認したとしています。経済産業省は、注意喚起と、被害が出た場合の情報提供への協力依頼を公表しました。
JPCERT/CCが示した4つの攻撃例
JPCERT/CCは、確認している情報をケースAからDに分けています。これは、すべての事案で同じ攻撃手法が使われたことを示すものではありません。
- ケースA:標的ごとに、さまざまな既知の脆弱性を探して悪用を試みるほか、環境設定ファイルやバックアップファイルなど、機器の管理不備を狙う可能性がある例です。
- ケースB:管理用APIへの不正なリクエストで情報を書き換える例です。公開アプリの解析、内部APIへの攻撃、別のシステムから窃取したAPIキーの使用が挙げられています。
- ケースC:JPCERT/CCが別に注意喚起を出している脆弱性が、APIへの不正なリクエストを通じて悪用される例です。
- ケースD:公開WebサーバーからアクセスできるアプリケーションサーバーにWARファイルが置かれ、その中のJSPファイルが簡易なWebシェルとして動く例です。
JPCERT/CCは、一般利用者向けアプリだけでなく、BI(ビジネスインテリジェンス)ツールや従業員向け管理システムなど、管理・運用側のシステムも被害に遭っているとしています。
ログイン後にIDを書き換えると他人の情報が見える型
APIとは、異なるシステムやアプリ間をつないで、データや機能を共有する仕組みです。個人情報保護委員会の「WARNING」が示す事例9では、サービスへログインした後、URLや会員IDなどのパラメータを書き換えると、本来は取得できない他のユーザーの情報を取得できる状態になっていました。
認証は本人確認、認可は「そのユーザーが、そのデータにアクセスする権限を持つか」の確認です。ログイン後も、アクセスのたびに認可を確かめる仕組みが対策例として示されています。
同文書は、管理漏れのAPI、連番の会員ID、不要な情報を含むレスポンス、回数制限がない状態も原因例に挙げています。対策例は、APIの棚卸し、認可の都度確認、会員IDや管理番号へのランダムな値の採用、アクセス回数制限です。
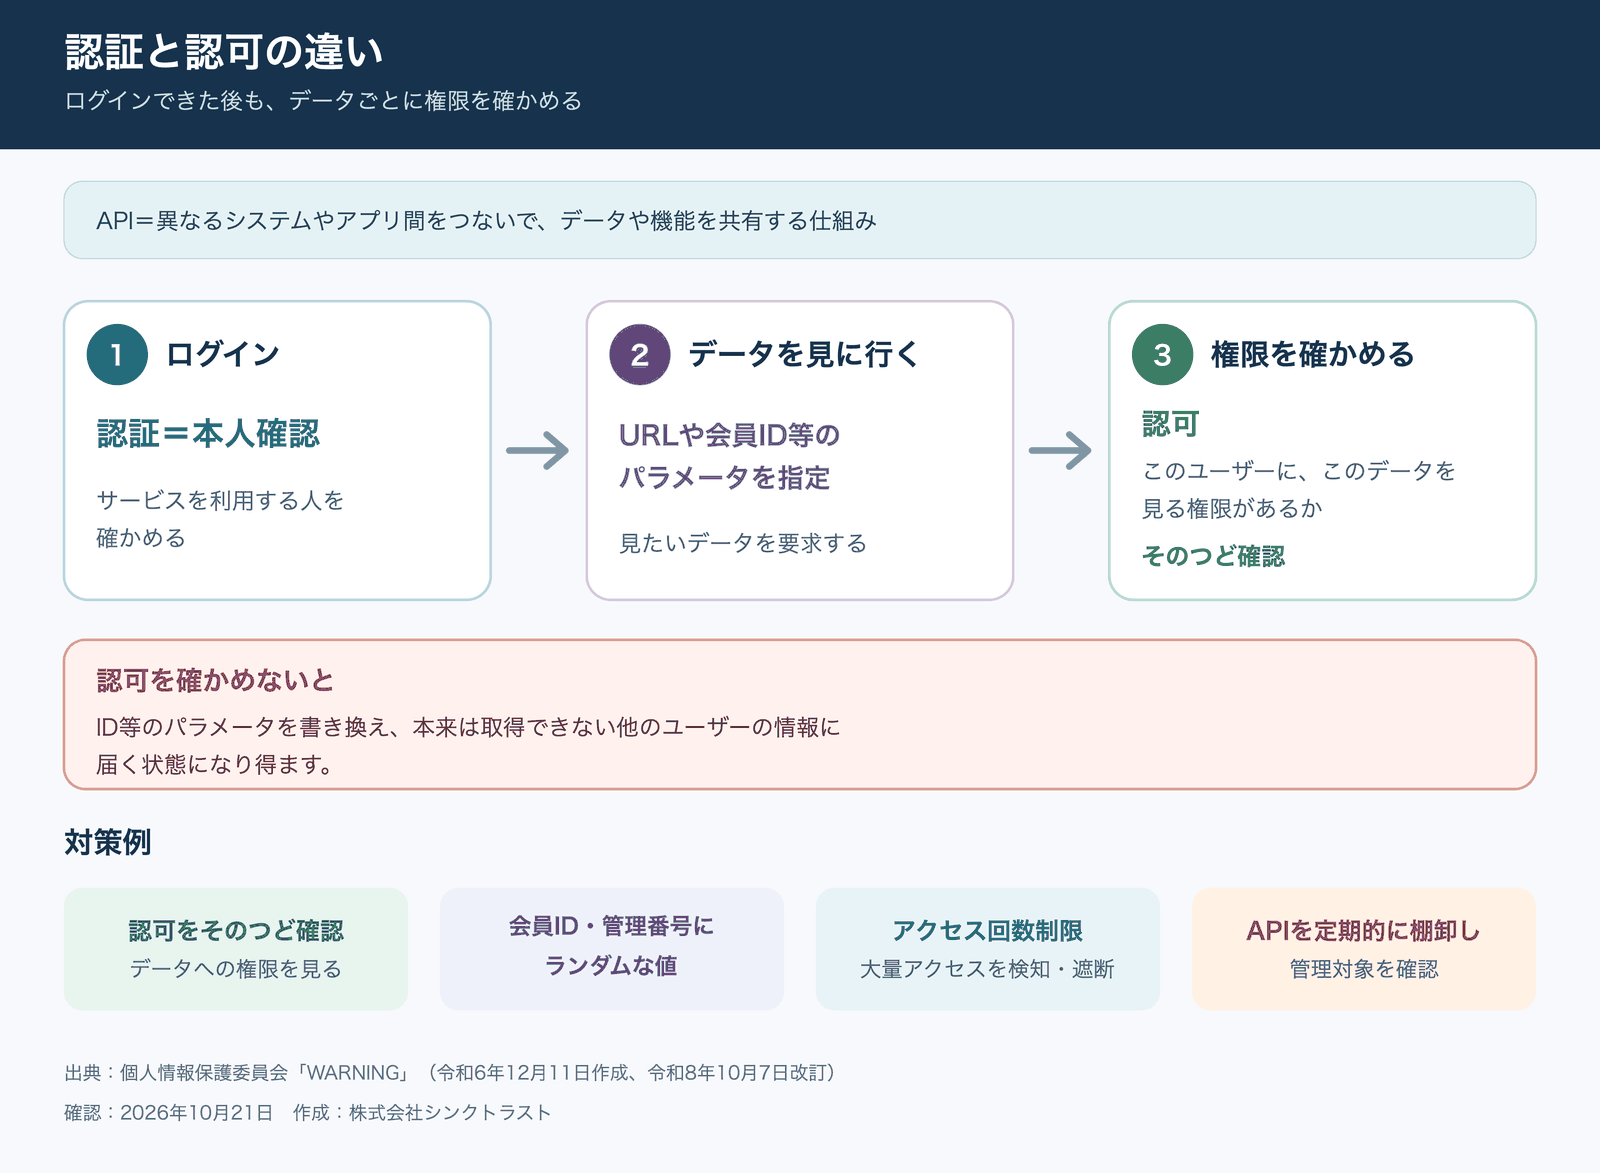
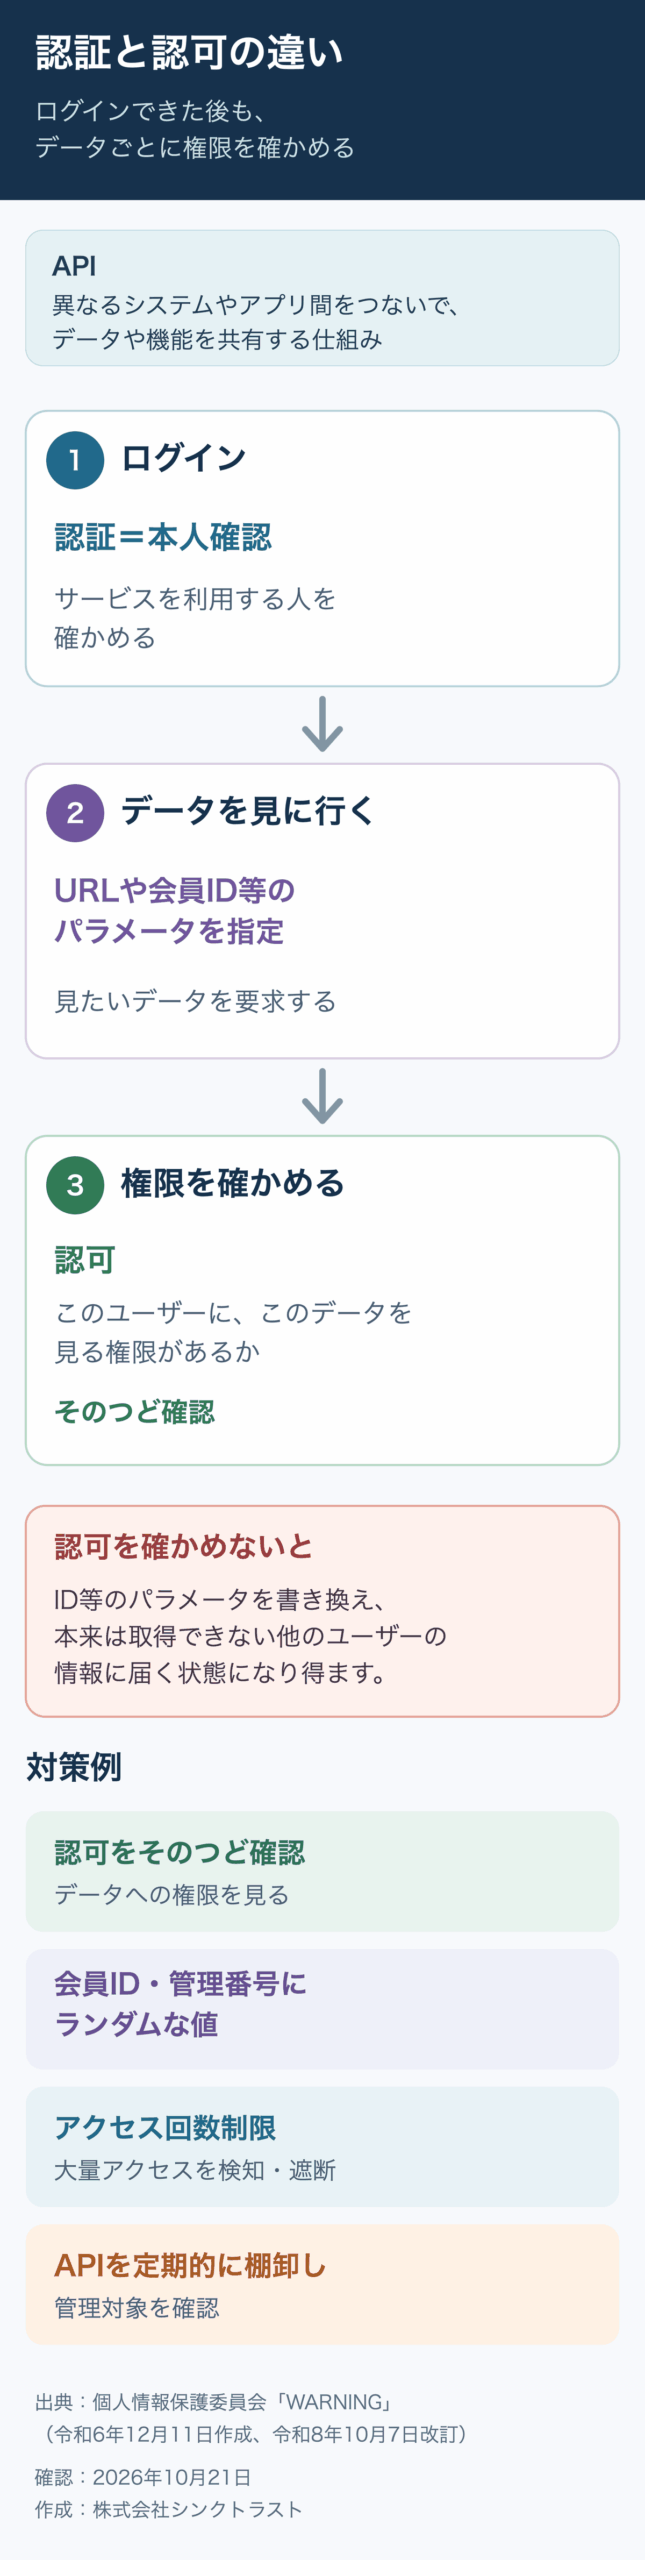
政府機関等が挙げた対策を発行元別に見る
IPA:速やかに行う3つの点検
IPAが挙げたのは、外部公開アプリケーションの精査、利用している外部サービスの洗い出し、保有データの再点検です。ログの異常、未適用パッチ、作った覚えのないアカウントや無効のはずのアカウントを確認し、保有データを必要最小限にします。
国家サイバー統括室:3つの柱
国家サイバー統括室の3つの柱は、ウェブシステム等の適切な管理、サプライチェーンを通じた侵害への対策、データの適切な管理です。OS、ミドルウェア、CMS(コンテンツ・マネジメント・システム)、アプリケーションの更新、サポート終了製品を使わないこと、ログの取得・保管、不要なアカウントの無効化などを挙げています。
JPCERT/CC:API経由のアクセスへの対策
JPCERT/CCは、APIの単位時間あたりのリクエスト件数を制限し、ログインや検索処理などには個別の制限を設けるよう推奨しています。非公開APIを含む各APIのアクセス制御、利用者とトークンの最小権限、トークンの有効期限、不要または漏えいが疑われるトークンの無効化も挙げています。
自社のサイトやシステムで確認したい6項目
| 確認すること | 確認の観点 | 根拠となる発行元 |
|---|---|---|
| 公開範囲の一覧 | 外部公開アプリ、サービス、API、管理機能を把握できているか | IPA、JPCERT/CC、個人情報保護委員会 |
| 更新状況 | 未適用のパッチ、サポート終了のOS・CMS・ソフトがないか | IPA、JPCERT/CC、国家サイバー統括室 |
| ログイン後の権限 | 認証後も、ユーザーとデータの組み合わせごとに認可しているか | 個人情報保護委員会 |
| IDなどのパラメータ | 会員IDなどが連番で推測しやすく、書き換えで他人のデータに届かないか | 個人情報保護委員会 |
| 回数制限とログ | 大量アクセスの制限、ログの取得・保管・確認ができているか | JPCERT/CC、個人情報保護委員会、IPA、国家サイバー統括室 |
| データとアカウント | 利用目的を終えたデータや、退職者・異動者・未使用のアカウントを整理しているか | IPA、個人情報保護委員会、JPCERT/CC、国家サイバー統括室 |
異常なログやアカウントが見つかった場合、IPAは、セキュリティインシデントと判定して対応を進め、専門のセキュリティベンダーへ詳細調査を依頼することを強く推奨しています。
診断で確認できることと、診断だけでは足りないこと
シンクトラストの診断では、ログイン試行の制限、他の利用者の情報や管理画面へのアクセス、入力フォーム、古いソフトの更新漏れ、意図しないファイルや設定情報の公開、購入・申込みの流れを代表的な確認項目としています。詳しくは代表的な確認項目で確認できます。
相談時は、フォームまたはメールで対象を伝え、対象と範囲、金額、スケジュールを合意してから診断へ進みます。診断後の報告書はメール(PDF)または郵送です。相談から診断までの流れも公開しています。
診断は、合意した対象と範囲を確認する工程です。更新、アカウント管理、ログ監視、データ整理に置き換わるものではなく、診断後も点検と見直しが必要です。
よくある質問
大量の個人情報を持っていない会社にも関係がありますか?
国家サイバー統括室は、特に大量の個人情報や機微な情報を扱う事業者等へ対策を求めています。一方、インターネットに公開されたシステムは攻撃対象になりやすいとも説明しています。自社の公開システムを確認することが出発点です。
何から始めればよいですか?
IPAの3つの点検に沿って、外部公開アプリケーション、利用している外部サービス、保有データを順に洗い出します。あわせて、ログの異常、未適用パッチ、不要なアカウントがないかを確認します。
APIとは何ですか?
異なるシステムやアプリ間をつないで、データや機能を共有する仕組みです。
診断を受ければ不正アクセスを防げますか?
診断だけで、すべての不正アクセスを防げるわけではありません。合意した対象と範囲を調べる診断に加え、更新、認証・認可、ログ監視、アカウントとデータの整理を継続する必要があります。
出典
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日公開、2026年10月9日更新、2026年10月21日確認)
https://www.jpcert.or.jp/at/2026/at260030.html - IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日公開、2026年10月21日確認)
https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html - 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(令和8年10月7日、2026年10月21日確認)
https://www.ppc.go.jp/files/pdf/261007_alert_dataleakage.pdf - 個人情報保護委員会「WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~」(令和6年12月11日作成、令和8年10月7日改訂、2026年10月21日確認)
https://www.ppc.go.jp/files/pdf/261007_warning.pdf - 内閣官房 国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日、2026年10月21日確認)
https://www.cyber.go.jp/pdf/press/taiou.pdf - 経済産業省 商務情報政策局「不正アクセスによる情報漏えい等の事案を踏まえた注意喚起及び情報提供に係る協力依頼」(2026年10月9日、2026年10月21日確認)
https://www.meti.go.jp/policy/netsecurity/pdf/20261009_chuuikanki.pdf - シンクトラスト「セキュリティ診断・レッドチーム」(公開日の記載なし、2026年10月21日確認)
https://thinktrust.co.jp/security/
画像について:冒頭のアイキャッチ画像は、AIで生成した写真風のイメージに、当社が文字を入れたものです。図1・図2は、当社が作成しました。