要点
セキュリティ診断(脆弱性診断)は、WebサイトやWebアプリなどに弱点がないかを調べ、見つかった問題と対策を整理するものです。依頼前に、対象、手法、再検証の条件を確認することが大切です。
警察庁の令和8年上半期の資料では、ランサムウェア被害企業の規模別で中小企業が約6割でした(警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」、令和8年9月)。会社の規模だけで検討から外さないための材料になります。
シンクトラストでは、対象と範囲、金額、スケジュールを合意してから診断し、結果をメール(PDF)または郵送で納品します。診断ですべての被害を防げるとはいえません。まずは自社が確認したい対象と機能を整理し、見積もり時に範囲と条件を合わせます。
セキュリティ診断(脆弱性診断)とは
公開資料で示される診断種別には、Webアプリケーション、プラットフォーム(ネットワーク)、スマホアプリ、API(システム間で情報をやり取りする接点)、ペネトレーションテスト(侵入テスト)があります(CyberCrew「脆弱性診断の費用相場」、2026年3月27日公開)。名称が同じ「診断」でも対象は異なるため、Webサイトの相談なのか、ネットワークやAPIまで含めたいのかを先に分けて考えます。
手法にはツール診断と手動診断があります。同資料は、ツール診断を低コスト、手動診断を高コストと整理し、認可制御など手動でなければ見えない問題があるとしています(CyberCrew「脆弱性診断の費用相場」、2026年3月27日公開)。認可制御とは、利用者ごとに見られる情報や実行できる操作を分ける仕組みです。見積もりでは金額だけでなく、どの手法で、どの範囲まで確認するのかを一緒に比べる必要があります。
なお、これらは一般的な種別です。シンクトラストはWebサイト・Webアプリを中心に対応し、APIやサーバーなどは相談を受けて範囲に応じて見積もります。一般的な分類を、そのまま提供対象と受け取らないようにしてください。
中小企業が診断を検討する理由
警察庁が令和8年上半期についてまとめた資料では、ランサムウェア被害企業の規模別で中小企業が約6割です(警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」、令和8年9月)。母集団は同資料で扱う被害企業であり、日本の中小企業全体の約6割が被害を受けたという意味ではありません(同資料)。期間と母集団を分けて読む必要があります。
また、IPAの「情報セキュリティ10大脅威 2026」組織向けは、IPAが選んだ候補を、研究者や企業の実務担当者など約250名の選考会が投票して決めたものです(IPA「情報セキュリティ10大脅威 2026」、2026年1月29日発表)。その中で「システムの脆弱性を悪用した攻撃」は4位でした(同資料)。この順位は診断の効果を示すものではありませんが、弱点の把握を検討する際の公的な参考資料になります。
ランサムウェアの数字と資料の読み方は、関連記事【2026年上半期】ランサムウェア被害は半期で最多|中小企業が約6割で詳しく整理しています。
Webサイトで何を調べるのか
シンクトラストが挙げる代表的な確認項目は次のとおりです。
- ログインまわり:パスワードの強さの扱い、ログイン試行の制限、なりすましで入られないか
- 権限まわり:一般ユーザーが、ほかの利用者の情報や管理者向け画面を見られないか
- 入力フォーム:問い合わせ、検索、会員登録などの入力欄から不正な操作を紛れ込ませられないか
- 古いソフト:WordPress、プラグイン、サーバーソフトの更新漏れなど、既知の弱点が残っていないか
- 公開範囲:見せるつもりのないファイルや設定情報が外から見えないか
- 購入・申込みの流れ:金額の書き換えや手順の飛ばしなど、仕組みに抜け穴がないか
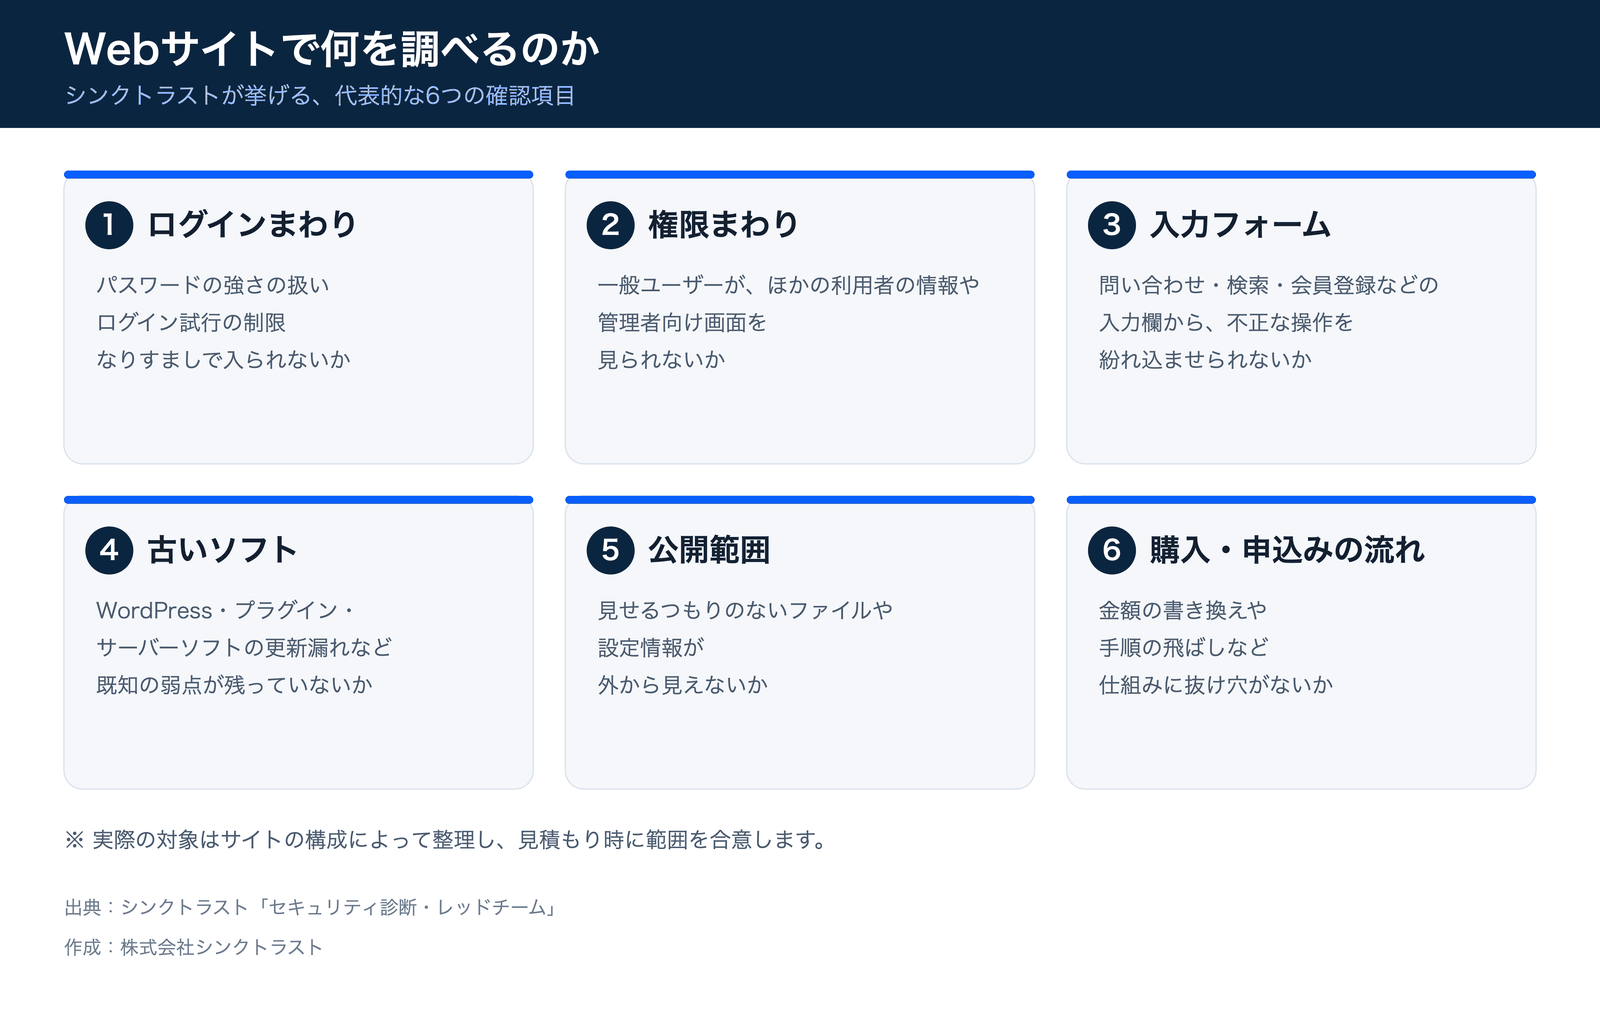
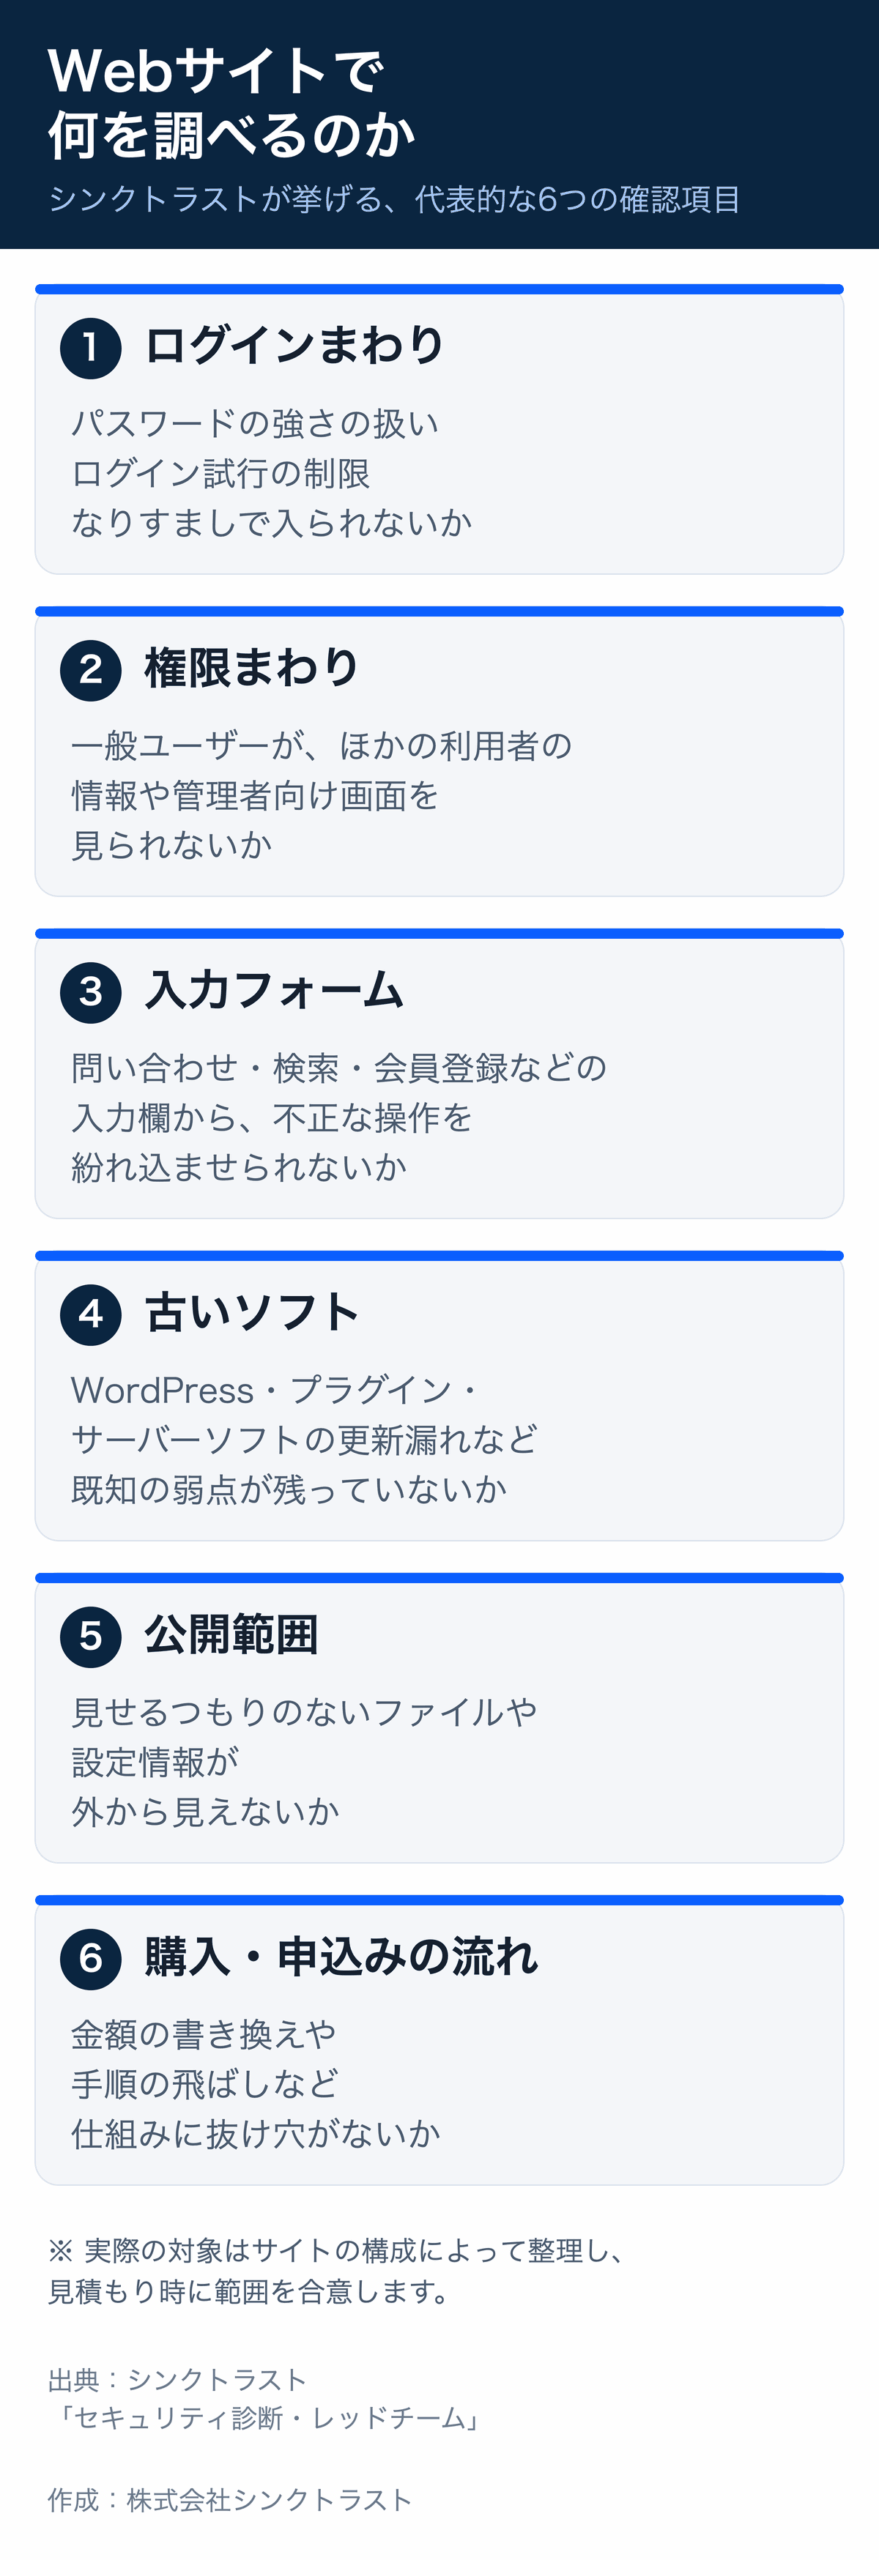
WordPressに絞った確認点はWordPressのセキュリティ診断で確認すること|更新だけで足りるかで扱います。実際の対象はサイトの構成によって整理し、見積もり時に範囲を合意します。シンクトラストの確認項目は、セキュリティ診断・レッドチームの案内でも確認できます。
確認項目の背景を知る資料として、IPAの「安全なウェブサイトの作り方」があります。ウェブサイトの開発者・運営者向けで、改訂第7版第4刷は2021年3月31日に公開されました(IPA「安全なウェブサイトの作り方」)。取り上げる11種類は、SQLインジェクション、OSコマンド・インジェクション、パス名パラメータの未チェック/ディレクトリ・トラバーサル、セッション管理の不備、クロスサイト・スクリプティング、CSRF(クロスサイト・リクエスト・フォージェリ)、HTTPヘッダ・インジェクション、メールヘッダ・インジェクション、クリックジャッキング、バッファオーバーフロー、アクセス制御や認可制御の欠落です(同資料)。ここでは、確認の背景にある公的資料として紹介します。
Webアプリのリスクを考える別の参照基準が、OWASP Top 10:2025です。これはWebアプリケーションの重大なリスクについて開発者の意識を高める文書です(OWASP「OWASP Top 10:2025」)。代表例には、A01 Broken Access Control(当社による説明:権限を超えた閲覧や操作)、A02 Security Misconfiguration(当社による説明:安全でない設定)、A05 Injection(当社による説明:入力を通じた不正な命令)、A07 Authentication Failures(当社による説明:本人確認の仕組みの不備)があります(同資料)。日本語部分は公式訳ではなく、当社による簡潔な説明です。
相談から報告書・再検証までの流れ
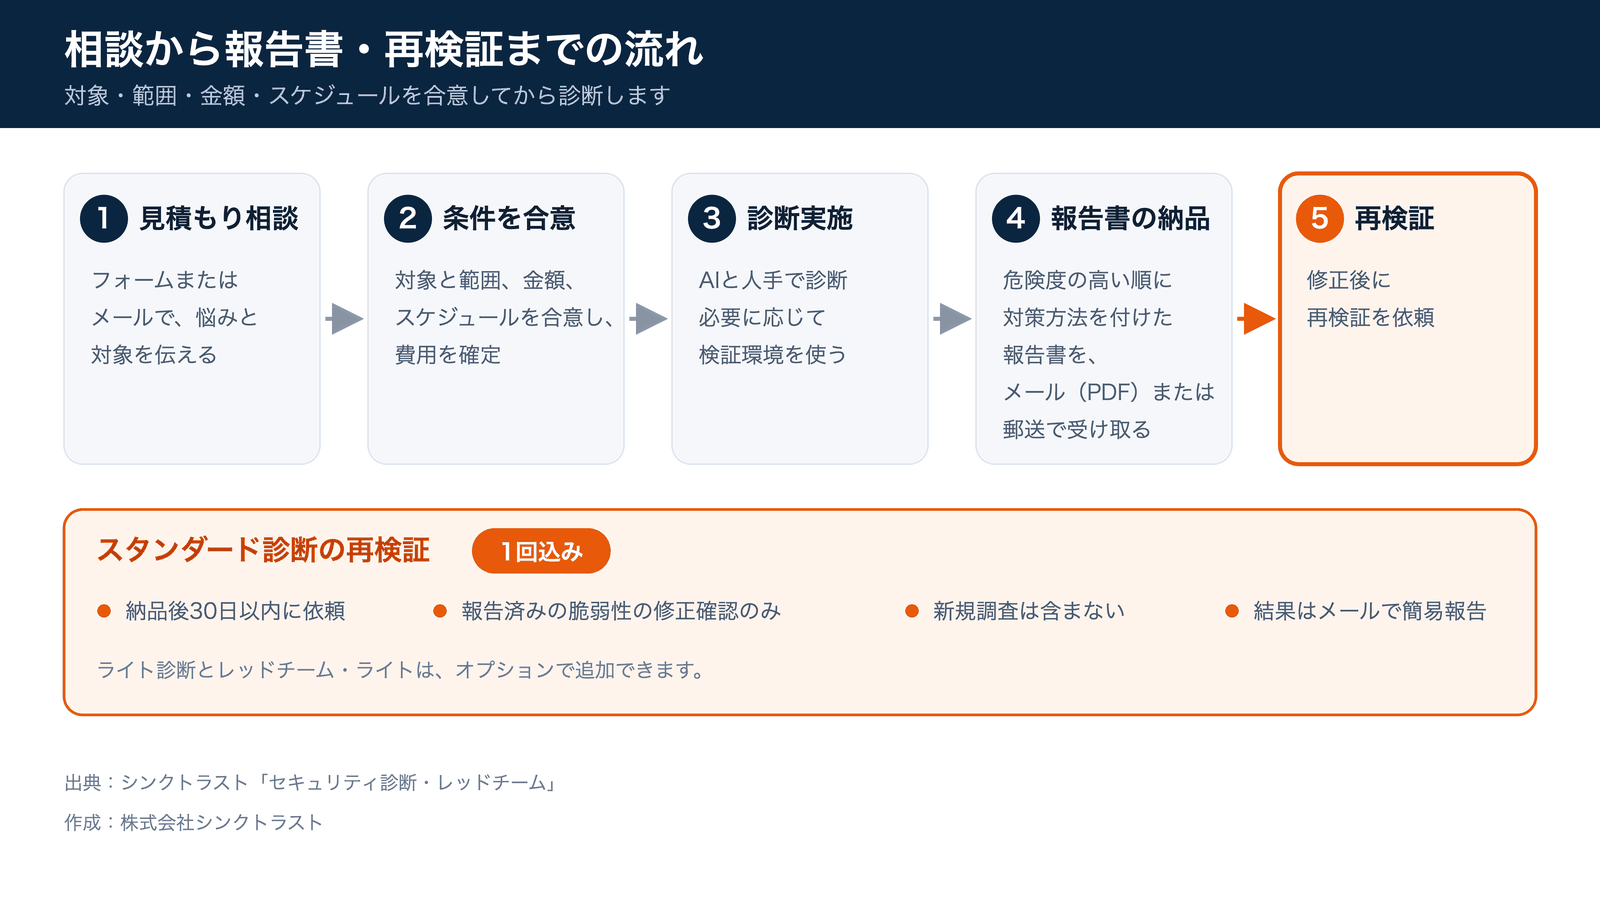
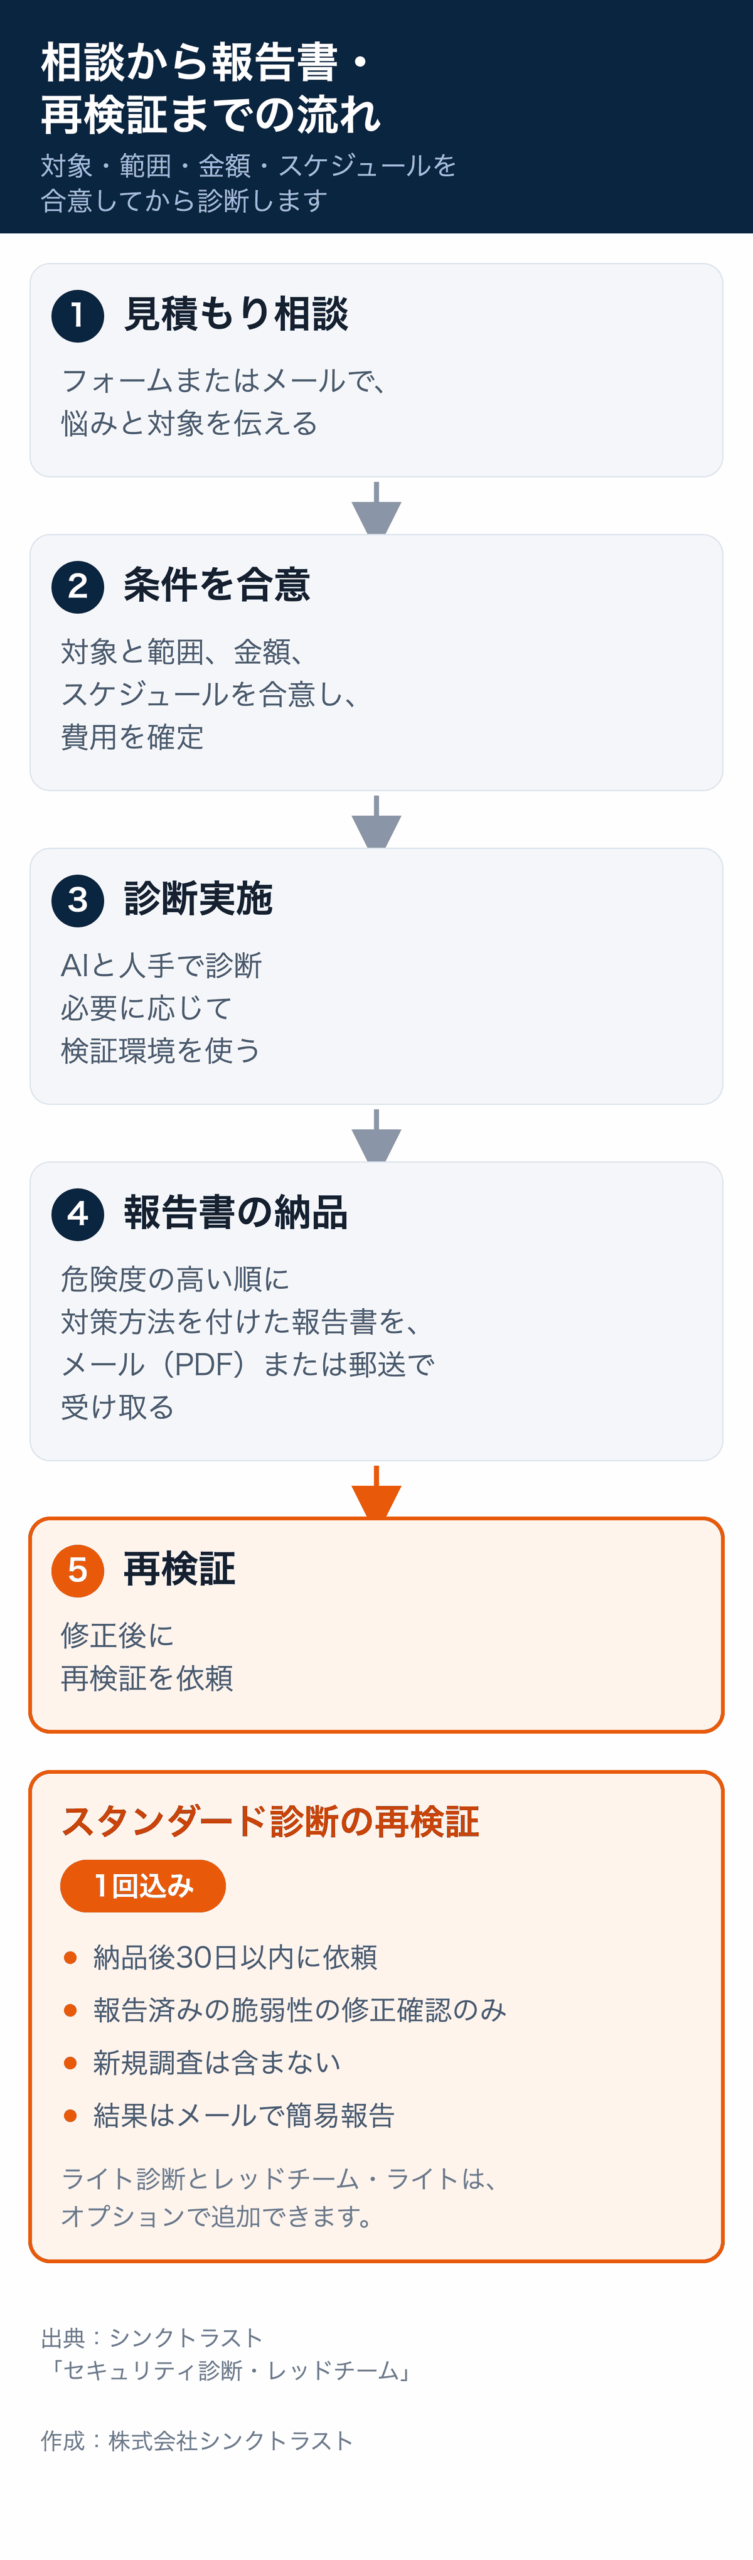
シンクトラストの案内では、次の流れで進めます。
- フォームまたはメールで、悩みと対象を伝えて見積もりを相談する
- 対象と範囲、金額、スケジュールを合意し、費用を確定する
- AIと人手で診断し、必要に応じて検証環境を使う
- 危険度の高い順に対策方法を付けた報告書を、メール(PDF)または郵送で受け取る
- 修正後に再検証を依頼する
報告書には、見つかった脆弱性の内容、再現手順、危険度、具体的な対策方法をまとめます。郵送の場合の送料は料金に含まれます。
再検証の条件はプランで異なります。スタンダード診断には再検証が1回含まれ、納品後30日以内の依頼が対象です。確認するのは報告済みの脆弱性が直ったかで、新規調査は含みません。結果はメールで簡易に報告します。ライト診断とレッドチーム・ライトでは、オプションで追加できます(ライト診断は半日(0.5人日)2万5千円〜(税込)、レッドチーム・ライトは1人日5万円〜(税込))。
費用は対象範囲と一緒に見る
シンクトラストの料金基準は1人日あたり5万円(税込)、最低3日からです。対象範囲に応じて見積もり、金額は事前に提示し、着手前に合意します。
| プラン | 価格(税込) | 日数・契約形態 | 主な対象・内容 |
|---|---|---|---|
| ライト診断 | 15万円〜 | 3日相当(調査2+報告1) | Webサイト1つ、AI自動診断と人手の深掘り |
| スタンダード診断 | 30万円〜 | 6日相当 | Webアプリ本体、手動テスト中心、再検証1回込み |
| レッドチーム・ライト | 50万円〜 | 10日相当 | 攻撃者目線での侵入シミュレーション |
| 見守りリテナー | 月5万円〜 | 継続契約 | 診断後の継続サポート |
ここでは一般的な費用目安との比較は行いません。見積もりの読み方、対象・範囲・手法の比べ方はセキュリティ診断の費用をどう見る?人日・対象範囲・再検証の確認点で詳しく扱います。見積もりを比べるときは、税込か税別かも確認してください。各プランの現行条件は、シンクトラストの料金案内で確認できます。
依頼前に確認したいこと
相談前に、次の項目をメモしておくと、見積もりの前提を合わせやすくなります。
- 対象範囲:対象のサイト、URL、ログイン後の機能、APIやサーバーも相談したいか
- 診断手法:ツールと手動のどちらを使い、どこまで深掘りするか
- 再検証:料金に含まれるか、期限、回数、対象、新規調査の扱い
- 納品方法:メール(PDF)または郵送のどちらを希望するか
- 連絡方法:問い合わせと質問はフォームまたはメールで行う
シンクトラストは電話での問い合わせを受け付けておらず、訪問やオンラインでの説明会も原則として受けていません。報告書への質問はメールで受け付けます。対面説明が必要な場合は、依頼先を選ぶ前に納品後の対応条件まで確認してください。
よくある質問
小規模なWebサイトでも診断を相談できますか?
相談できます。シンクトラストはWebサイト・Webアプリを中心に対応し、「自社サイトが心配」という段階でも、フォームから対象を聞いて必要なプランと概算をメールで返します。診断の要否は一律に決めず、対象と気になる点を伝えて範囲を確認してください。
ツール診断だけでよいのでしょうか?
CyberCrewの公開資料では、認可制御など手動でなければ見えない問題があるとされています(CyberCrew「脆弱性診断の費用相場」、2026年3月27日公開)。ツールか手動かという名称だけで決めず、確認したい機能が見積もりの範囲に入っているかを確かめます。
修正後も確認してもらえますか?
スタンダード診断には再検証が1回含まれ、納品後30日以内に依頼できます。対象は報告済みの脆弱性の修正確認で、新規調査は含みません。ライト診断とレッドチーム・ライトでは、オプションで追加できます(ライト診断は半日(0.5人日)2万5千円〜(税込)、レッドチーム・ライトは1人日5万円〜(税込))。
出典
- 警察庁サイバー警察局「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月)
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf - IPA「情報セキュリティ10大脅威 2026」(2026年1月29日発表)
https://www.ipa.go.jp/pressrelease/2025/press20260129.html - IPA「安全なウェブサイトの作り方」
https://www.ipa.go.jp/security/vuln/websecurity/about.html - OWASP「OWASP Top 10:2025」
https://top10.owasp.org/2025/ - CyberCrew(2026年3月27日公開)
https://cyber.spool.co.jp/vulnerability-assessment-cost/ - シンクトラスト「セキュリティ診断・レッドチーム」
https://thinktrust.co.jp/security/
画像について:冒頭のアイキャッチ画像は、AIで生成した写真風のイメージに、当社が文字を入れたものです。図1・図2は、上記の出典をもとに、当社が作成しました。