
楽天証券に口座を持っている社員から「うちの情報も漏れたのでしょうか」と聞かれた方や、ご自身の口座が心配になった方も多いと思います。11月17日、楽天証券は不正アクセスによってお客様の情報が外部に漏れたおそれがあると発表しました。退会した人の情報も対象に含まれているため、今は使っていない口座でも関係があるかもしれません。
ニュースの見出しは件数の大きさに目が向きがちですが、私たちが一番気になったのは、情報が本番のシステムではなく「テスト環境」から漏れたという点です。同じ週には別の会社でも、検証用の環境から個人情報が漏れたおそれがあるという発表がありました。私たちシンクトラストは、公開前のサイトや検証用の環境を外から確かめる診断を仕事にしています。その立場から見ると、これは大企業だけの話ではなく、ホームページやネットショップを制作会社に作ってもらっている中小企業にもそのまま当てはまる話です。
出典:楽天証券の発表(2026年11月17日)
まず、発表された内容を整理します
楽天証券の発表によると、11月16日に一部のシステムで第三者による不正アクセスの可能性を検知し、そのシステムへのアクセスを遮断して修正などを行いました。調べた結果、11月11日の時点で、テスト環境のシステムで管理していた情報の一部が外部に漏れたおそれがあると分かったということです。不正アクセスの原因や詳しい経緯はまだ調査中で、影響を受けたお客様には個別に連絡するとしています。
漏れたおそれのある情報は、発表では次の二つに分けて書かれています。ここでいうログインIDは楽天IDとは別のものです。共同通信の記事のように、二つを足して「約1572万件」と報じている社もあります。
| 区分 | 漏れたおそれのある情報 |
|---|---|
| 最大約447万口座 | お客様コード、ログインID、氏名、カナ氏名、生年月日、住所、電話番号、メールアドレス、勤務先、出金先口座(金融機関・口座番号・名義人)、年収・金融資産(本人の申告)、商品別資産情報、最終ログイン日 |
| 最大約1,125万口座 | お客様コード、ログインID |
| 共通 | 退会したお客様の情報を含む。パスワード・暗証番号の漏えいは確認されていない |
一方で、ログインに必要なパスワードや暗証番号など、取引に使う情報が漏れたことは確認されていないとしています。この件が原因と考えられる不正アクセスや不正な取引も、発表の時点では確認されていません。この記事を書いた11月18日の時点で分かっているのはここまでですので、新しい情報は楽天証券の発表で確かめてください。
口座を持っている人が今日やっておくこと
パスワードは漏れていないとされていますが、名前や住所、メールアドレス、勤務先、資産の額まで知られている相手から連絡が来ると、本物の案内だと信じてしまいやすくなります。漏えいの後に一番気をつけたいのは、この情報を使った偽のメールや電話です。楽天証券は、自社から送るメールにはURLを書いていないこと、電話で個人情報やログインの情報を聞くことはないことを明らかにしています。メールやSMSだけでなく電話や手紙も含めて、楽天証券や関係会社を名乗る連絡に注意するよう呼びかけられています。
- ☐ メールやSMSのリンクを開かない:楽天証券のメールにはURLが書かれていない
- ☐ 電話で個人情報を答えない:楽天証券が電話でログイン情報を聞くことはない
- ☐ パスキー認証を設定する:まだなら、ログイン方法をパスキーに切り替える
- ☐ 取引・出金の一時停止を検討する:しばらく使わない口座なら止めておく
パスキー認証は、パスワードの代わりにスマートフォンなどの端末の認証を使ってログインする方式です。楽天証券は、不正アクセスやフィッシング詐欺に強い方式としてログインでの必須化を進めており、毎日ログインしている利用者の9割超はすでに使っているそうです。取引や出金の一時停止は、ログインした後のセキュリティ設定の画面から自分で行えます。しばらく取引の予定がない口座なら、止めておけば万一のときの被害を小さくできます。会社のメールアドレスで口座を作っている社員がいれば、会社に届く偽メールの入口にもなりますので、朝礼や社内チャットで一言伝えておくのもおすすめです。
テスト環境は、本物のデータが置かれた「物置」です
テスト環境とは、新しい機能を作ったりシステムを更新したりするときに、本番に出す前に動きを試すための別の場所のことです。お客様が毎日使う本番のシステムは、会社にとっての金庫のようなもので、入口の守りや見張りが厚くかけられています。ところがテスト環境は「中身はお試しだから」という感覚で扱われ、物置のように、守りが薄いまま置きっぱなしにされがちです。
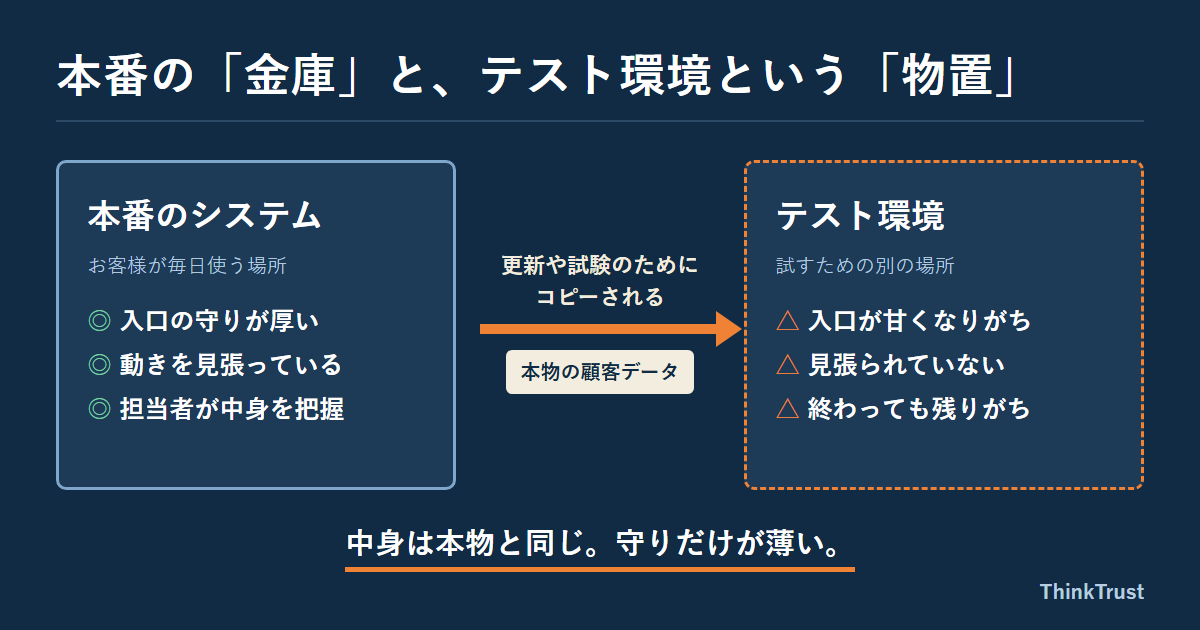
読売新聞の記事は、今回不正アクセスを受けたのは、システムの更新のために一時的に個人情報を移していたテスト用のサーバーだったと伝えています。楽天証券のテスト環境の守りがどうなっていたのかは、調査の結果を待つ必要があります。ただ、物置に入れたのが本物の顧客データなら、そこを破られたときの被害は金庫を破られたときと変わりません。守りを本番に合わせるか、物置に本物を入れないかのどちらかが要る、というのが私たちの考えです。
漏れてから気づくまでに、時間がかかる
テスト環境のもう一つの怖さは、見張られていないために、何かが起きても気づくのが遅れることです。楽天証券の件では、情報が漏れたおそれのある日から不正アクセスを検知するまでに5日の差がありました。
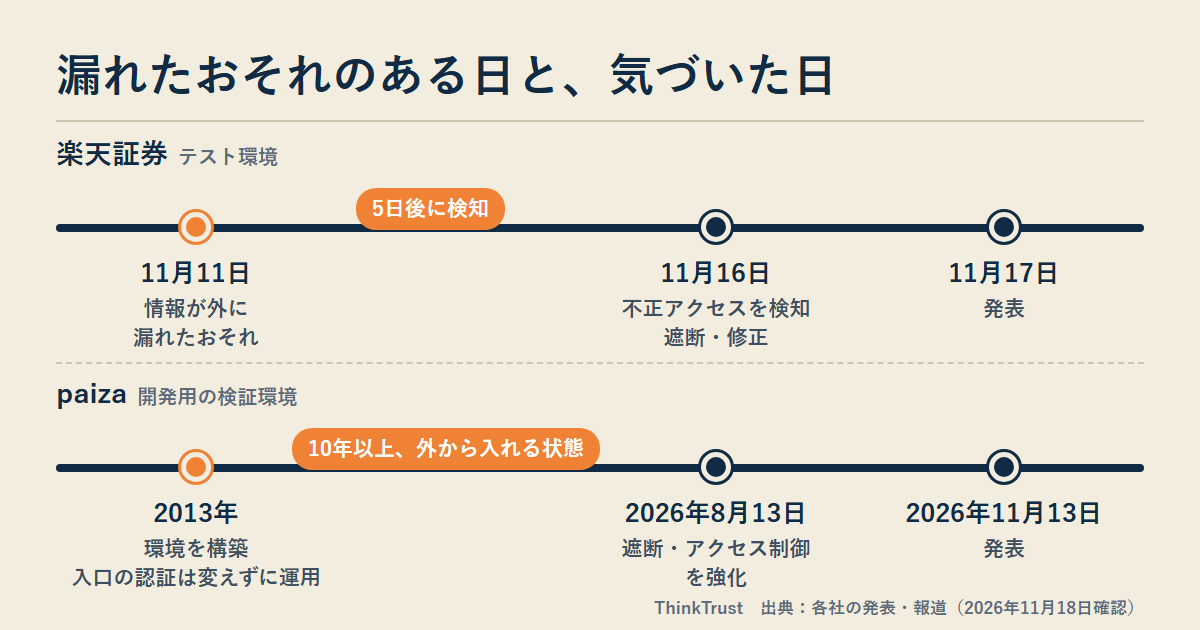
同じ週の11月13日には、paiza株式会社も、開発用の検証環境からアクセス管理の不備で個人データ最大90万2576件が漏れたおそれがあると発表しました。INTERNET Watchの記事によると、検証環境の入口のパスワード(ベーシック認証)を長いあいだ変えずに使っていたため、以前は権限を持っていた退職者などが外からアクセスできる状態が、2013年の構築時から2026年8月まで続いていたそうです。本番のデータから氏名や住所などを伏せたうえでテスト用に複製していましたが、伏せる処理をしていなかった時期もあったとしています。
二つの件に共通しているのは、本番のデータが試すための場所に移されていたことです。テスト環境は一度作られると見直されることが少なく、担当者が入れ替わるうちに、誰が入れるのか、どんなデータが入っているのかを誰も把握していない状態になりやすいのです。
中小企業の検証用サイトでも、同じことが起きます
「うちには証券会社のような大きなシステムはない」と思われるかもしれません。ですが、ホームページの作り直しやネットショップの改修を制作会社に頼むと、多くの場合、公開前に動きを確かめるための検証用サイト(ステージング環境)が作られます。このとき、問い合わせフォームに届いた履歴や会員の情報、商品の注文データなどを、本番から丸ごとコピーして使うことがあります。
中身が本物なら、守りも本番並みにするか、本物を入れないか。
公開前の検証用サイトは「まだ誰にも知られていないから大丈夫」と思われがちですが、外から見つからないという前提は当てになりません。入口にパスワードをかけていても、制作会社の担当者や昔の外注先が知っている同じパスワードのままなら、paizaの件と同じように、関わりのなくなった人が入れる状態が何年も続くことになります。私たちが公開前の診断で検証用サイトを本番と同じ目で見るのは、このためです。
検証用サイトの3つの点検
では、何を確かめればよいのか。私たちは、検証用サイトを「中身」「入口」「片付け」の三つに分けて点検することをおすすめしています。専門の知識がなくても、この三つなら担当の制作会社に聞くだけで状況がつかめます。
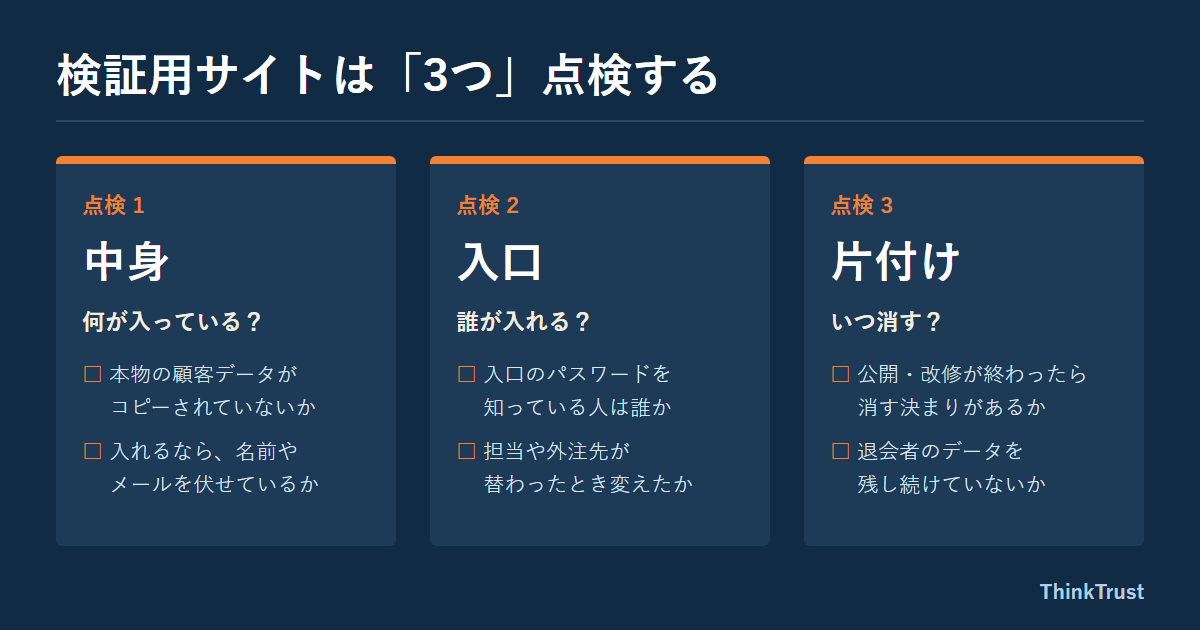
一つめの「中身」は、検証用サイトに本物のお客様の情報が入っていないかです。動きを試すだけなら、架空の名前やメールアドレスで足りることがほとんどです。どうしても本物に近いデータが要るときは、名前や連絡先を伏せてから入れてもらいます。
二つめの「入口」は、誰が入れるかです。入口のパスワードを知っている人を把握し、担当者が替わったときや外注先との契約が終わったときに変えているかを確かめます。paizaの件は、まさにこの点が抜けていました。
三つめの「片付け」は、使い終わった検証用サイトとデータを消しているかです。公開や改修が終わった後も残っている検証用サイトは、誰も見ていない物置そのものです。退会したお客様や取引の終わったお客様のデータを、いつまで残すのかもあわせて決めておくと安心です。
制作会社やシステム会社に聞いておきたい5つの質問
自社で中身を確かめるのが難しくても、次の質問を担当の会社に送れば、検証用の環境がどうなっているかはおおよそ分かります。答えがすぐに返ってこない項目があれば、そこが見直すところです。
- Q. 当社のサイトやシステムの検証用環境(ステージング・テスト環境)は今いくつあり、どのURLにありますか。
- Q. 検証用環境に、お客様の氏名・メールアドレス・注文や問い合わせの履歴など、本物のデータは入っていますか。入っているなら、伏せる処理(マスク)はしていますか。
- Q. 検証用環境の入口のパスワードは誰が知っていて、最後に変えたのはいつですか。担当者の交代や外注先との契約終了のときに変えていますか。
- Q. 公開や改修が終わった後、検証用環境とそこに移したデータを消す決まりはありますか。
- Q. 退会したお客様や、取引の終わったお客様のデータは、いつまで残す決まりになっていますか。
相談の案内
楽天証券の件は原因の調査が続いており、今後の発表で詳しいことが分かるはずです。それを待つあいだに、自社の検証用サイトに何が入っていて誰が入れるのかを一度確かめておくと、同じ形の事故を防ぐ手がかりになります。
WordPressのサイトなら、プラグインの弱点を確かめる手順もあわせて読んでみてください。制作会社にどう聞けばよいか迷う場合や、公開前の検証用サイトを外から確かめてほしい場合は、シンクトラストのセキュリティ診断・相談の案内からお気軽にご相談ください。
コメント