要点
取引先からセキュリティ診断を求められたら、最初にすることは、届いた依頼文をそのまま確認し、対象、範囲、希望する提出物を整理することです。期限や提出様式、指定された認証や基準があるかも、分からない点は取引先へ確認します。
取引先への確認結果と、まだ決まっていないことを分け、診断会社へ相談するための材料にします。
シンクトラストでは、相談後に対象と範囲、金額、スケジュールを合意してから診断を進めます。診断結果は、見つかった脆弱性(ここでは、診断で確認する弱点)の内容や対策方法を含む報告書として受け取れます。ただし、その報告書が取引先の要件を満たすかは、実際の依頼内容と照らして確認する必要があります。
まず、取引先から届いた依頼内容をそのまま確認する
依頼文は、要約する前に元の文章を残します。口頭で受けた場合は、聞いた内容と未確認の点を分けて書き出します。似た表現を見た経験があっても、今回の取引先が求める条件と同じだとは判断しません。
まず、次の項目が依頼文に書かれているかを確認します。書かれていなければ、診断会社が決める事項ではなく、取引先への質問として整理します。
| 確認する項目 | 取引先に確かめる内容 |
|---|---|
| 依頼の内容 | 依頼文の原文と、診断を求める目的 |
| 対象 | どのサイトや機能について確認を求めているか |
| 範囲 | どこまでを診断対象とし、どこを対象外とするか |
| 提出物 | 何を、どの形式で、どの方法により提出するか |
| 期限 | 何を完了した時点を期限とするか |
| 個別の条件 | 指定された認証、基準、様式、受理条件があるか |
「セキュリティ診断」や「脆弱性診断」という言葉だけがあり、対象や提出物が書かれていない場合は、その空欄を推測で埋めません。依頼文に書かれたこと、取引先へ確認できたこと、未確認のことを分けると、次に聞くべき内容が見えます。
診断の対象となるサイト・機能を整理する
次に、自社側で対象候補を整理します。サイト名やURLだけでなく、ログイン後の画面、問い合わせ・検索・会員登録などの入力フォーム、購入・申込みの流れが対象に含まれるかを確認します。これは、そのすべてを診断対象と決める作業ではありません。取引先が求める範囲と、診断会社が見積もる範囲を照合するための準備です。
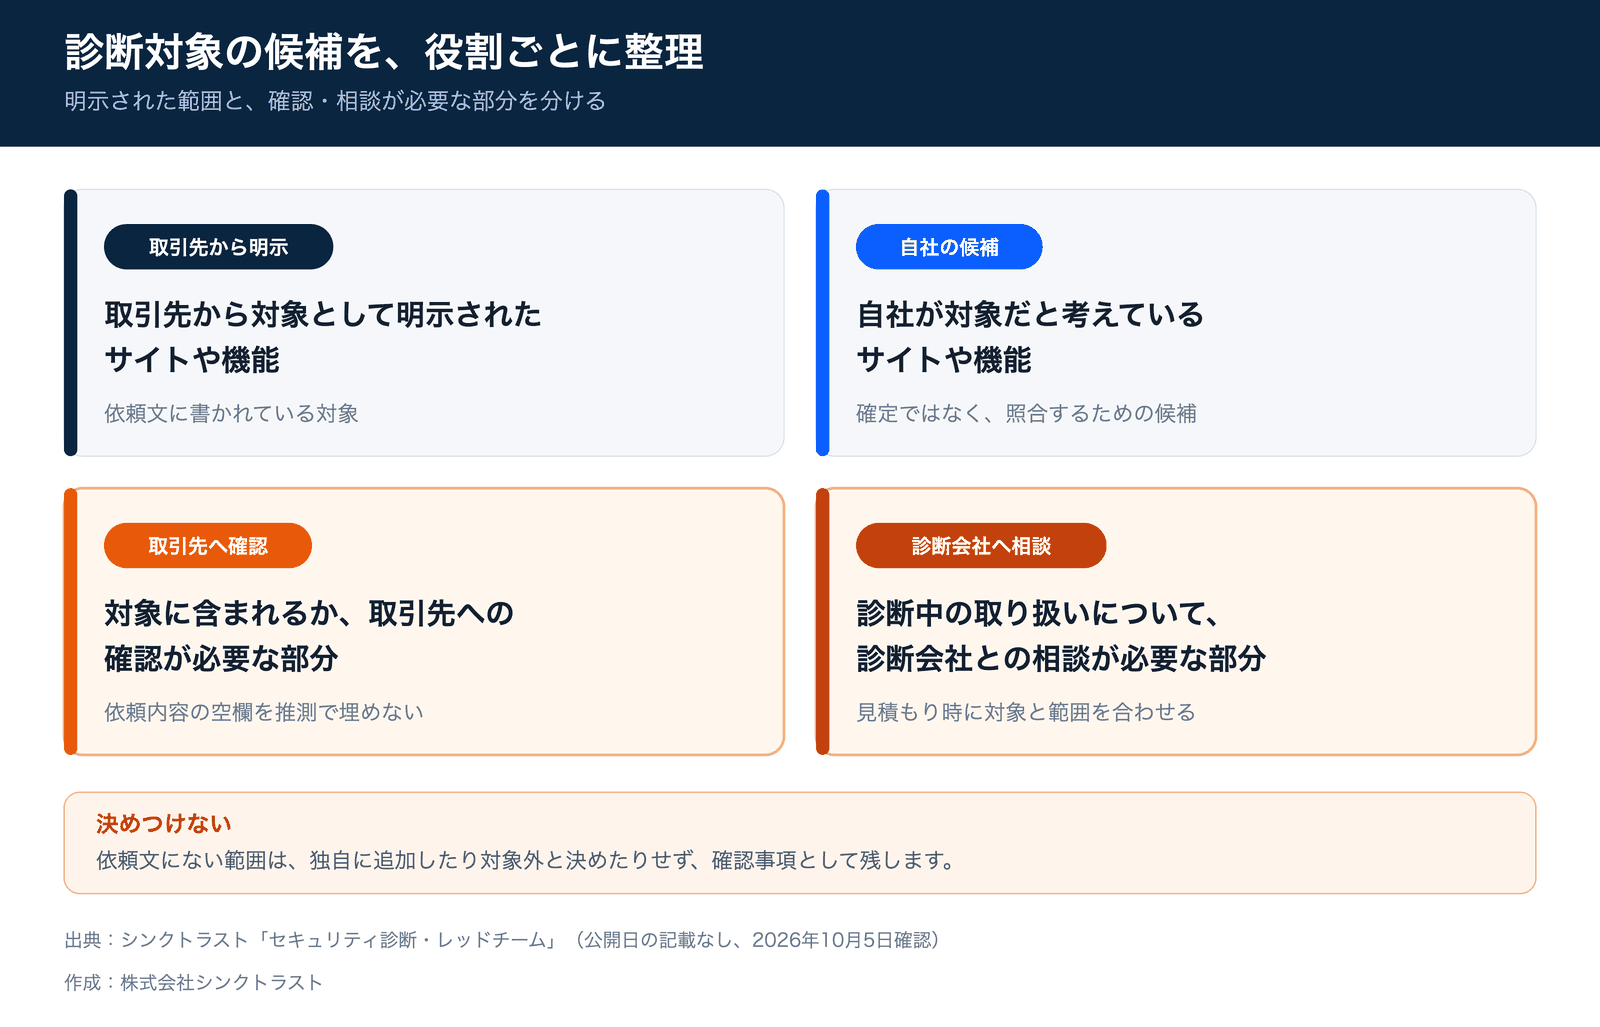
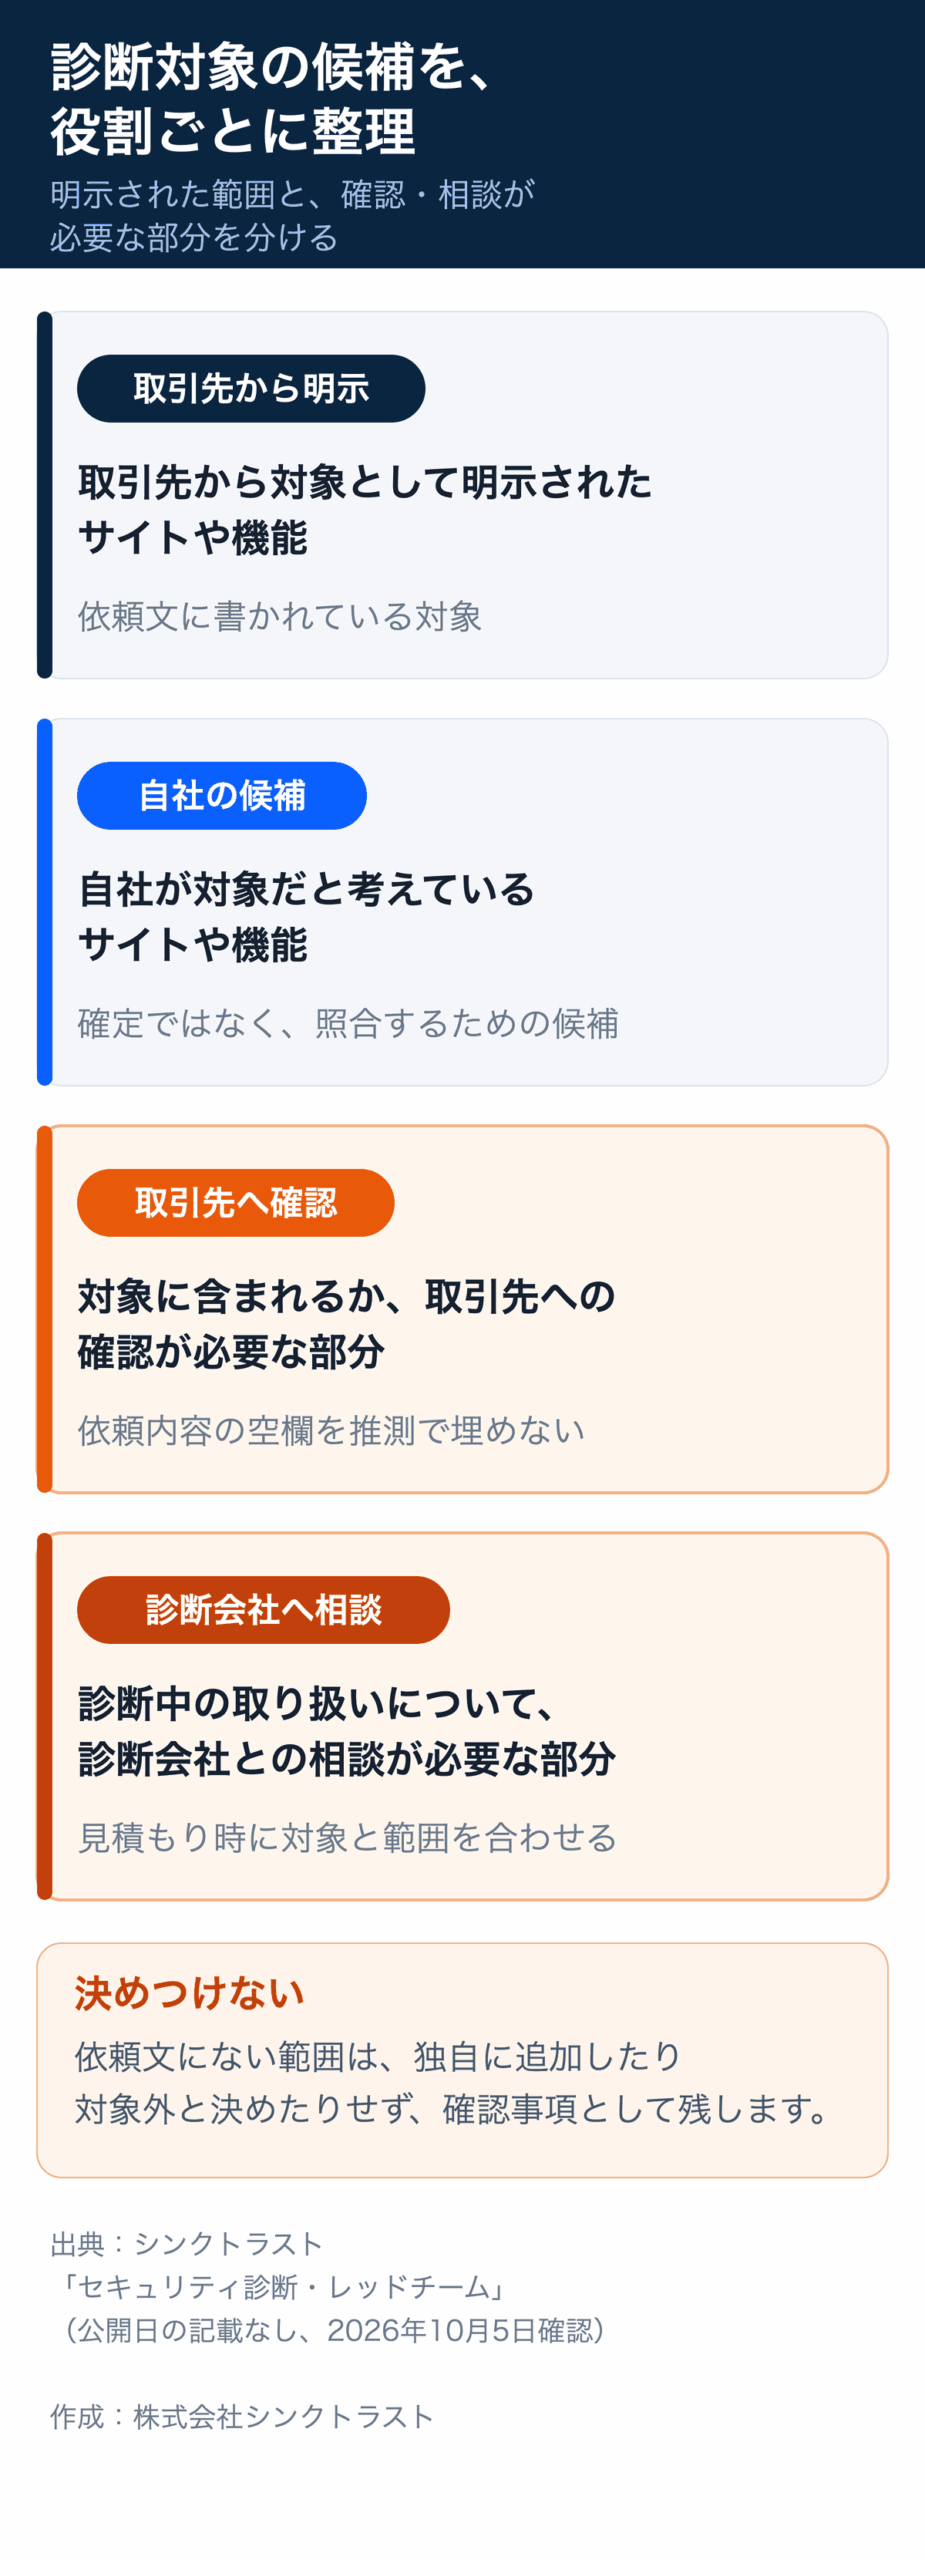
対象候補は、次のように分けて書くと確認しやすくなります。
- 取引先から対象として明示されたサイトや機能
- 自社が対象だと考えているサイトや機能
- 対象に含まれるか取引先への確認が必要な部分
- 診断中の取り扱いについて診断会社との相談が必要な部分
サイト内に複数の機能があるときは、「サイト全体」の一語でまとめず、ログイン、入力フォーム、購入・申込みなどの機能名まで書き出します。一方で、依頼文にない範囲を独自に追加したり、対象外と決めたりはせず、確認事項として残します。
「何を調べるか」を代表項目から確認する
シンクトラストの「セキュリティ診断・レッドチーム」が示す代表的な確認項目は、次のとおりです。
- ログインまわり:パスワードの強さの扱い、ログイン試行の制限、なりすましで入られないか
- 権限まわり:一般ユーザーが、ほかの利用者の情報や管理者向け画面に入れないか
- 入力フォーム:問い合わせ、検索、会員登録などの入力欄から不正な操作を紛れ込ませられないか
- 古いソフト:WordPress、プラグイン、サーバーソフトの更新漏れなど、既知の弱点が残っていないか
- 公開範囲:見せるつもりのないファイルや設定情報が外から見えないか
- 購入・申込みの流れ:金額の書き換えや手順の飛ばしなど、仕組みに抜け穴がないか
これらは代表項目です。今回どこまで調べるかは、取引先の依頼内容と自社の対象候補をもとに、見積もり時に範囲を合わせます。診断の対象を考える際は、シンクトラストの代表的な確認項目も参照できます。診断の基礎から確認したい場合は中小企業向けセキュリティ診断とは|確認項目と相談の流れ、WordPressに絞った確認点はWordPressのセキュリティ診断で確認すること|更新だけで足りるかで整理しています。
希望する提出物と期限は取引先へ確認する
診断を実施することと、取引先が求める提出物を用意することは、分けて確認します。シンクトラストは診断結果を報告書にまとめますが、その報告書の形式や内容が、取引先の指定に合うとはここでは判断できません。
取引先には、提出物の名称、必要な記載内容、ファイル形式、提出方法を確認します。取引先が用意した様式があるのか、診断報告書を提出するのかも、依頼文に沿って確かめます。認証や基準が指定されている場合は、名称を正確に確認し、診断会社へそのまま伝えます。本記事には、個別の認証や提出様式が要件になるという根拠はないため、特定のものを前提にはしません。
期限についても、診断の実施、報告書の提出、指摘事項の修正、修正後の確認のうち、どこまでを求めているのかを取引先へ確認します。診断の所要期間は、本記事で一律に決めず、対象と範囲を示して診断会社と日程を合わせます。
シンクトラストへ相談してから範囲・日程・金額を決める
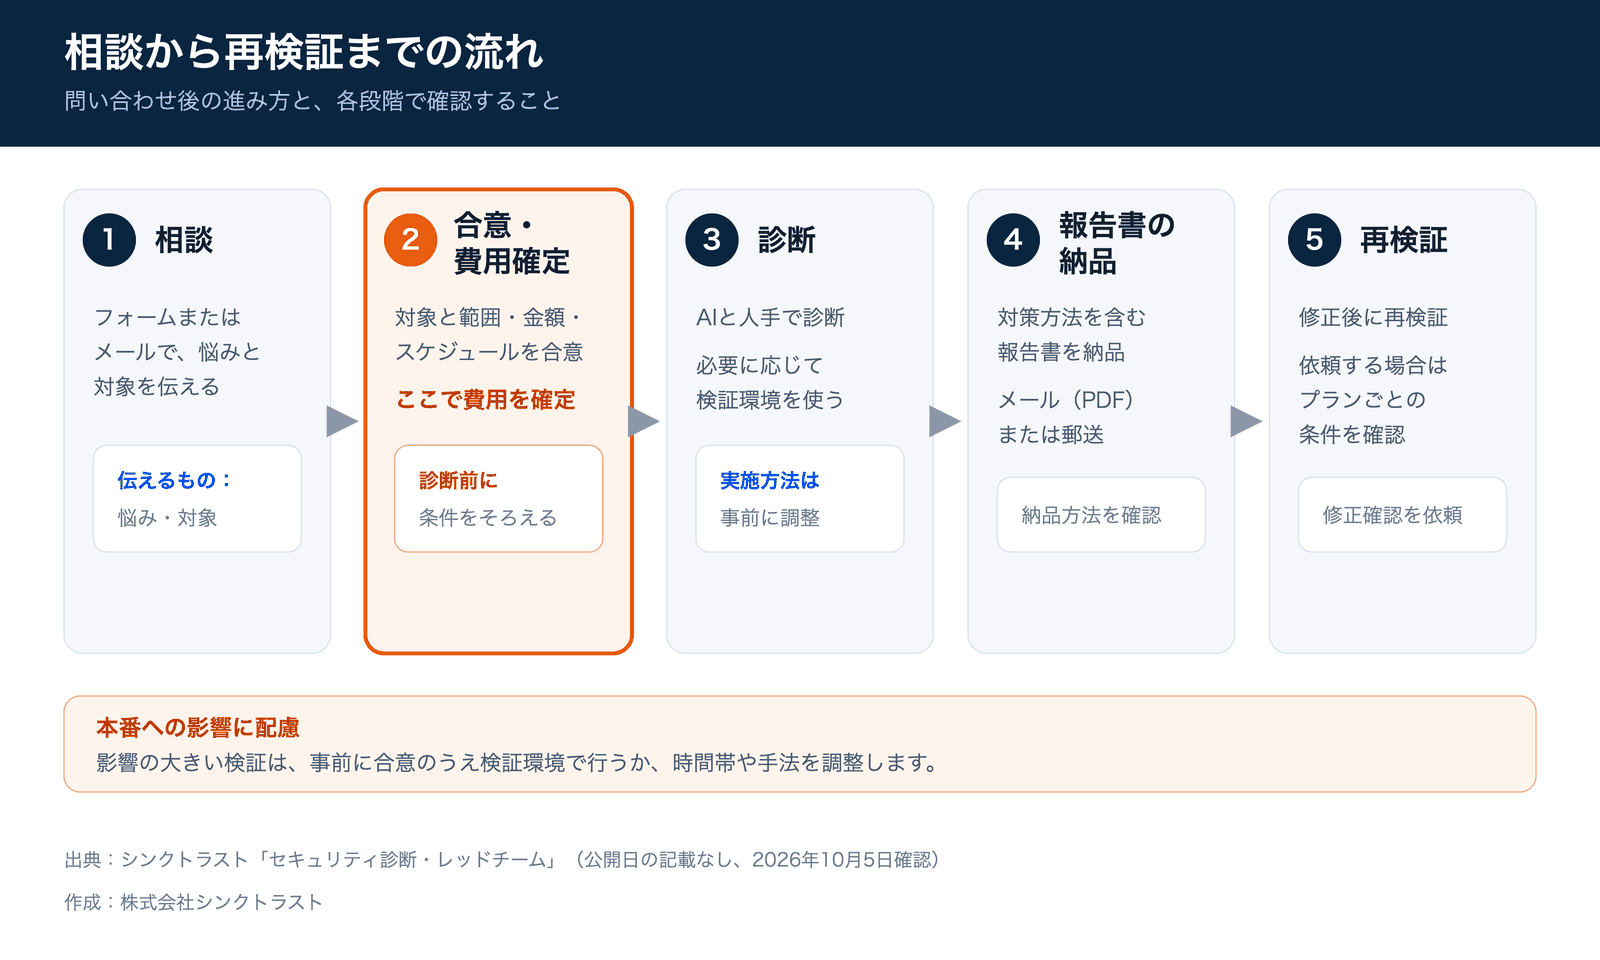
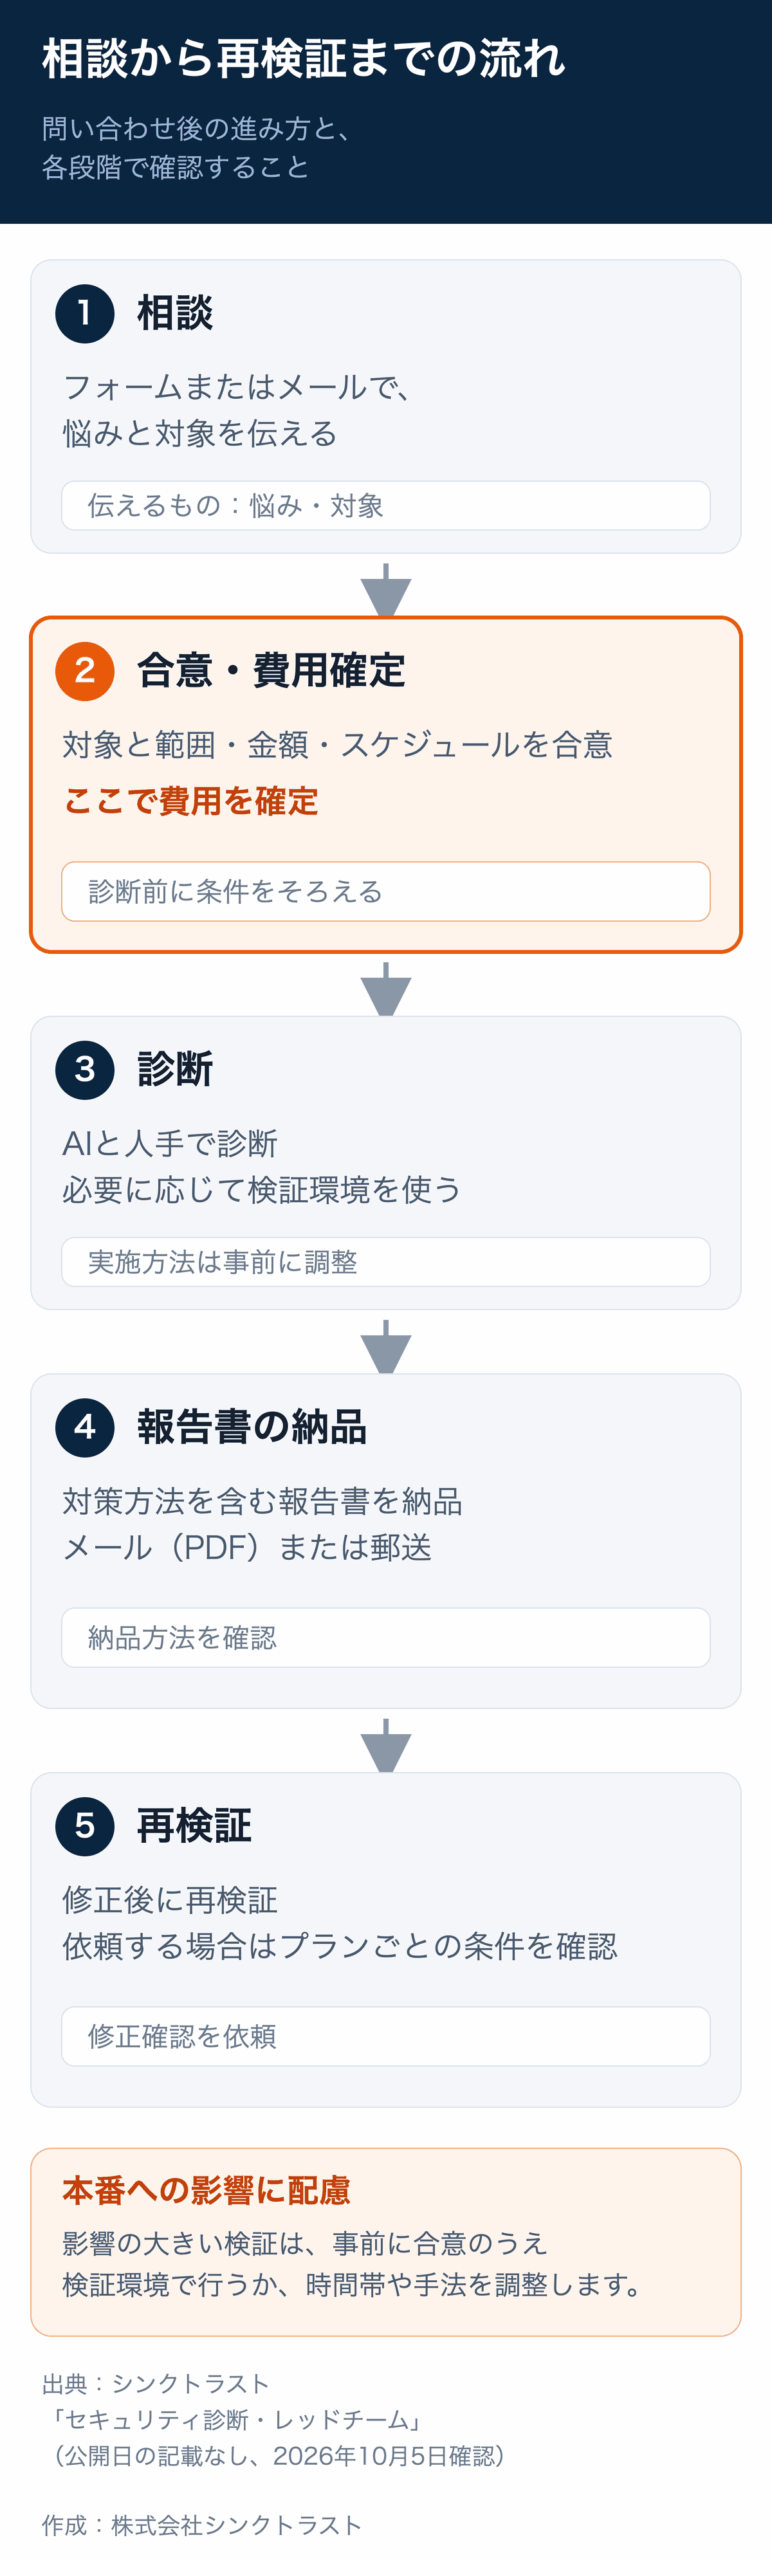
シンクトラストでは、フォームまたはメールで悩みと対象を聞いた後、対象と範囲、金額、スケジュールを合意して費用を確定します。その後、AI(人工知能)と人手で診断し、必要に応じて検証環境を使います。影響の大きい検証は、事前に合意のうえ検証環境で行うか、時間帯や手法を調整します。リスクのある操作を無断で行うことはありません。
診断後は、対策方法を含む報告書をメール(PDF)または郵送で受け取ります。修正後に再検証(報告した脆弱性が直ったかの確認)を依頼する場合は、プランごとの条件を確認します。自社の都合だけで日程や範囲を確定させず、取引先の希望と診断側の条件を並べて調整します。具体的な進み方は、相談から再検証までの流れで確認できます。金額を見る際の確認点はセキュリティ診断の費用をどう見る?人日・対象範囲・再検証の確認点で扱います。
報告書と再検証の条件を確認する
報告書に含まれる内容
シンクトラストの報告書には、見つかった脆弱性の内容、再現手順、危険度、具体的な対策方法をまとめます。納品方法はメール(PDF)または郵送で、郵送の送料は料金に含まれます。
この報告書を取引先へ提出する場合は、提出前に、取引先が求める内容や形式との一致を確認します。診断報告書とは別の回答様式が必要か、報告書のどの範囲を誰に提出するかも、取引先へ確認する事項です。
再検証の対象と期限
スタンダード診断には再検証が1回含まれ、納品後30日以内の依頼が対象です(シンクトラスト「セキュリティ診断・レッドチーム」LP、公開日の記載なし)。確認するのは、報告した脆弱性が直ったかどうかです。新規の調査は含まず、結果はメールで簡易に報告します。
取引先が修正後の確認まで求めているかは、取引先へ確認します。求められている場合は、修正に必要な社内日程も含めて、再検証の依頼期限と合うかを見ます。
納品後の質問条件
報告書の内容については、納品後30日間、メールで2往復まで無料で質問できます(シンクトラスト「セキュリティ診断・レッドチーム」LP、公開日の記載なし)。1往復は質問1通と回答1通で、質問は1通にまとめます(同出典)。回答は3営業日以内が目安で、土日祝を除きます(同出典)。
無料の対象は、報告書に書かれたことの意味、再現手順、優先度、対策の選び方の確認です。新規の調査、対策の実装・設定の代行、診断範囲の追加は、半日(0.5人日)2万5千円〜(税込)の別途見積もりです(シンクトラスト「セキュリティ診断・レッドチーム」LP、公開日の記載なし)。訪問、電話、オンライン会議は原則として受けていません。
相談時に伝えられることをまとめる
診断会社へ相談するときは、次のメモがあれば、取引先への確認結果と未確認事項を分けて伝えられます。
- 取引先から届いた依頼文
- 診断の対象として示されたサイト、URL、機能
- 対象に含まれるか未確認の部分
- 希望する提出物、形式、提出方法
- 取引先が指定した認証や基準があれば、その正確な名称
- 期限と、その時点までに求められていること
- 診断中の環境や手法について相談したいこと
すべてが決まっていなくても、未確認の項目をそのまま伝えます。シンクトラストのLPでは、「自社サイトが心配」という段階でもフォームから相談でき、対象を聞いたうえで必要なプランと概算をメールで返すと案内しています。依頼要件がまだ曖昧な場合も、分かる範囲を整理して見積もり相談フォームから相談できます。
よくある質問
取引先からの依頼内容が曖昧でも相談できますか?
分かる範囲で相談できます。まず依頼文、対象候補、希望する提出物、期限を整理し、未確認の項目は未確認と伝えます。シンクトラストでは、フォームから対象を聞き、必要なプランと概算をメールで回答します。
指定された認証や提出様式に対応できるか、どう判断しますか?
名称や条件を推測せず、取引先に正確な情報を確認します。その内容を診断会社へ共有し、提案される診断範囲や報告書が要件に合うかを照合します。本記事だけで、個別の認証や様式への対応可否は判断できません。
再検証では何を確認しますか?
スタンダード診断の再検証は、報告した脆弱性が直ったかを確認するものです。新規調査は含まれず、結果はメールで簡易に報告します。再検証は1回含まれ、納品後30日以内の依頼が対象です(シンクトラスト「セキュリティ診断・レッドチーム」LP、公開日の記載なし)。
出典
- シンクトラスト「セキュリティ診断・レッドチーム」(公開日の記載なし、2026年10月5日確認)
https://thinktrust.co.jp/security/
画像について:冒頭のアイキャッチ画像は、AIで生成した写真風のイメージに、当社が文字を入れたものです。図1・図2は、当社が作成しました。